
ก่อนประกาศผลประกอบการ ข้อมูลเพียงไม่กี่บรรทัดอาจมีมูลค่าสูงสำหรับผู้ที่รู้ก่อนตลาด คำถามคือ ช่วงเวลานี้ทำให้บริษัทถูกแฮกมากขึ้นจริงหรือ? เมื่อตรวจงานวิจัย คดีในต่างประเทศ และข้อมูลรายเดือนของไทยกับแรนซัมแวร์ทั่วโลก คำตอบต้องแยกเป็นสองเรื่อง: มีหลักฐานว่าข้อมูลผลประกอบการถูกขโมยไปใช้ซื้อขายหุ้นก่อนเผยแพร่จริง แต่ข้อมูลที่วิเคราะห์ครั้งนี้ยังไม่เพียงพอจะยืนยันว่าจำนวนการแฮกโดยรวมเพิ่มขึ้นก่อนประกาศงบรายไตรมาสอย่างสม่ำเสมอ
บริษัทจดทะเบียนประกาศงบช่วงไหน?
ในบริบทประเทศไทย ควรใช้คำว่า “บริษัทจดทะเบียน” ให้ตรงขอบเขต เพราะบริษัทมหาชนที่ไม่ได้จดทะเบียนในตลาดหลักทรัพย์ไม่ควรถูกเหมารวมว่ามีหน้าที่เปิดเผยตามเกณฑ์เดียวกันทั้งหมด ตามข้อมูลสรุปของตลาดหลักทรัพย์ฯ งบการเงินรายไตรมาสที่ผ่านการสอบทานมีกำหนดส่งภายใน 45 วันนับจากวันสิ้นสุดไตรมาส [1]
| บริบท | ช่วงเวลาที่เกี่ยวข้อง | ข้อควรแยกให้ออก |
|---|---|---|
| ไทย: รอบบัญชีสิ้นสุด 31 ธันวาคม | Q1 สิ้นสุดมีนาคม → กำหนดยื่นช่วงพฤษภาคม Q2 สิ้นสุดมิถุนายน → สิงหาคม Q3 สิ้นสุดกันยายน → พฤศจิกายน | เดือนครบกำหนดยื่นเป็นเพียงตัวแทนตามปฏิทิน บริษัทอาจประกาศก่อนวันครบกำหนด |
| ไทย: งบประจำปี | โดยทั่วไปภายใน 2 เดือน หากไม่ส่งงบ Q4 ที่สอบทาน หรือภายใน 3 เดือนเมื่อเลือกส่งงบ Q4 ตามเงื่อนไข | ไม่ควรถือว่ารอบสิ้นปีมีรูปแบบเดียวกับ Q1–Q3 |
| สหรัฐฯ: Earnings season | โดยทั่วไปเริ่มช่วงต้นถึงกลางเดือนมกราคม เมษายน กรกฎาคม และตุลาคม และต่อเนื่องหลายสัปดาห์ | วันแถลงผลประกอบการอาจมาก่อนวันยื่นรายงานต่อ SEC |
FINRA อธิบายว่าบริษัทส่วนใหญ่ประกาศผลก่อนถึงกำหนดยื่นเอกสาร ดังนั้น “เดือนที่ครบกำหนดยื่น” กับ “วันประกาศผลจริง” ใช้แทนกันโดยไม่มีข้อจำกัดไม่ได้ การทดสอบสมมติฐานว่าถูกโจมตี ก่อนประกาศงบ ต้องจับคู่วันที่ของแต่ละบริษัทโดยตรง [2]
ข้อมูลไทย: พบสัญญาณบางประเภท แต่ยังสรุปเป็นการแฮกก่อนงบไม่ได้
ALPHASEC นำข้อมูลรายเดือนของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ปี 2024–2025 รวม 24 เดือนมาวิเคราะห์ โดยผลรวมรายการแต่ละประเภทเท่ากับ 6,460 รายการ กำหนดพฤษภาคม สิงหาคม และพฤศจิกายนเป็นเดือนครบกำหนดยื่นงบ Q1–Q3 สำหรับรอบบัญชีสิ้นปีธันวาคม และใช้เมษายน กรกฎาคม และตุลาคมเป็นเดือนก่อนหน้า [3]
ตารางต่อไปนี้เปรียบเทียบ จำนวนรายการเฉลี่ยต่อวันปฏิทิน ของกลุ่มเดือนที่เลือกกับเดือนอื่นทั้งหมดในช่วงข้อมูลเดียวกัน เพื่อไม่ให้เดือนที่มีจำนวนวันมากกว่าได้เปรียบจากการนับยอดรวมเพียงอย่างเดียว
| ประเภทข้อมูลที่รายงาน | เดือนครบกำหนดยื่น พ.ค. / ส.ค. / พ.ย. | เดือนก่อนหน้า เม.ย. / ก.ค. / ต.ค. |
|---|---|---|
| เหตุทุกประเภทรวมกัน* | สูงกว่า 8.0% | ต่ำกว่า 1.7% |
| ความพยายามบุกรุก (Intrusion Attempts) | สูงกว่า 39.8% | ต่ำกว่า 11.5% |
| การบุกรุก (Intrusions) | ต่ำกว่า 15.3% | ต่ำกว่า 43.2% |
ตัวเลข 39.8% ไม่ได้หมายความว่าบริษัทจดทะเบียนถูกแฮกสำเร็จเพิ่มขึ้น 39.8% เพราะเป็นความพยายามบุกรุกที่ถูกรายงานในข้อมูลระดับประเทศ ไม่ใช่เฉพาะบริษัทจดทะเบียน และกลุ่มเดือนดังกล่าวก็ไม่ใช่ช่วงก่อนประกาศจริงของทุกบริษัท ข้อมูลนี้ไม่มีตัวแปรที่ยืนยันแรงจูงใจด้านการลงทุนของผู้โจมตีด้วย
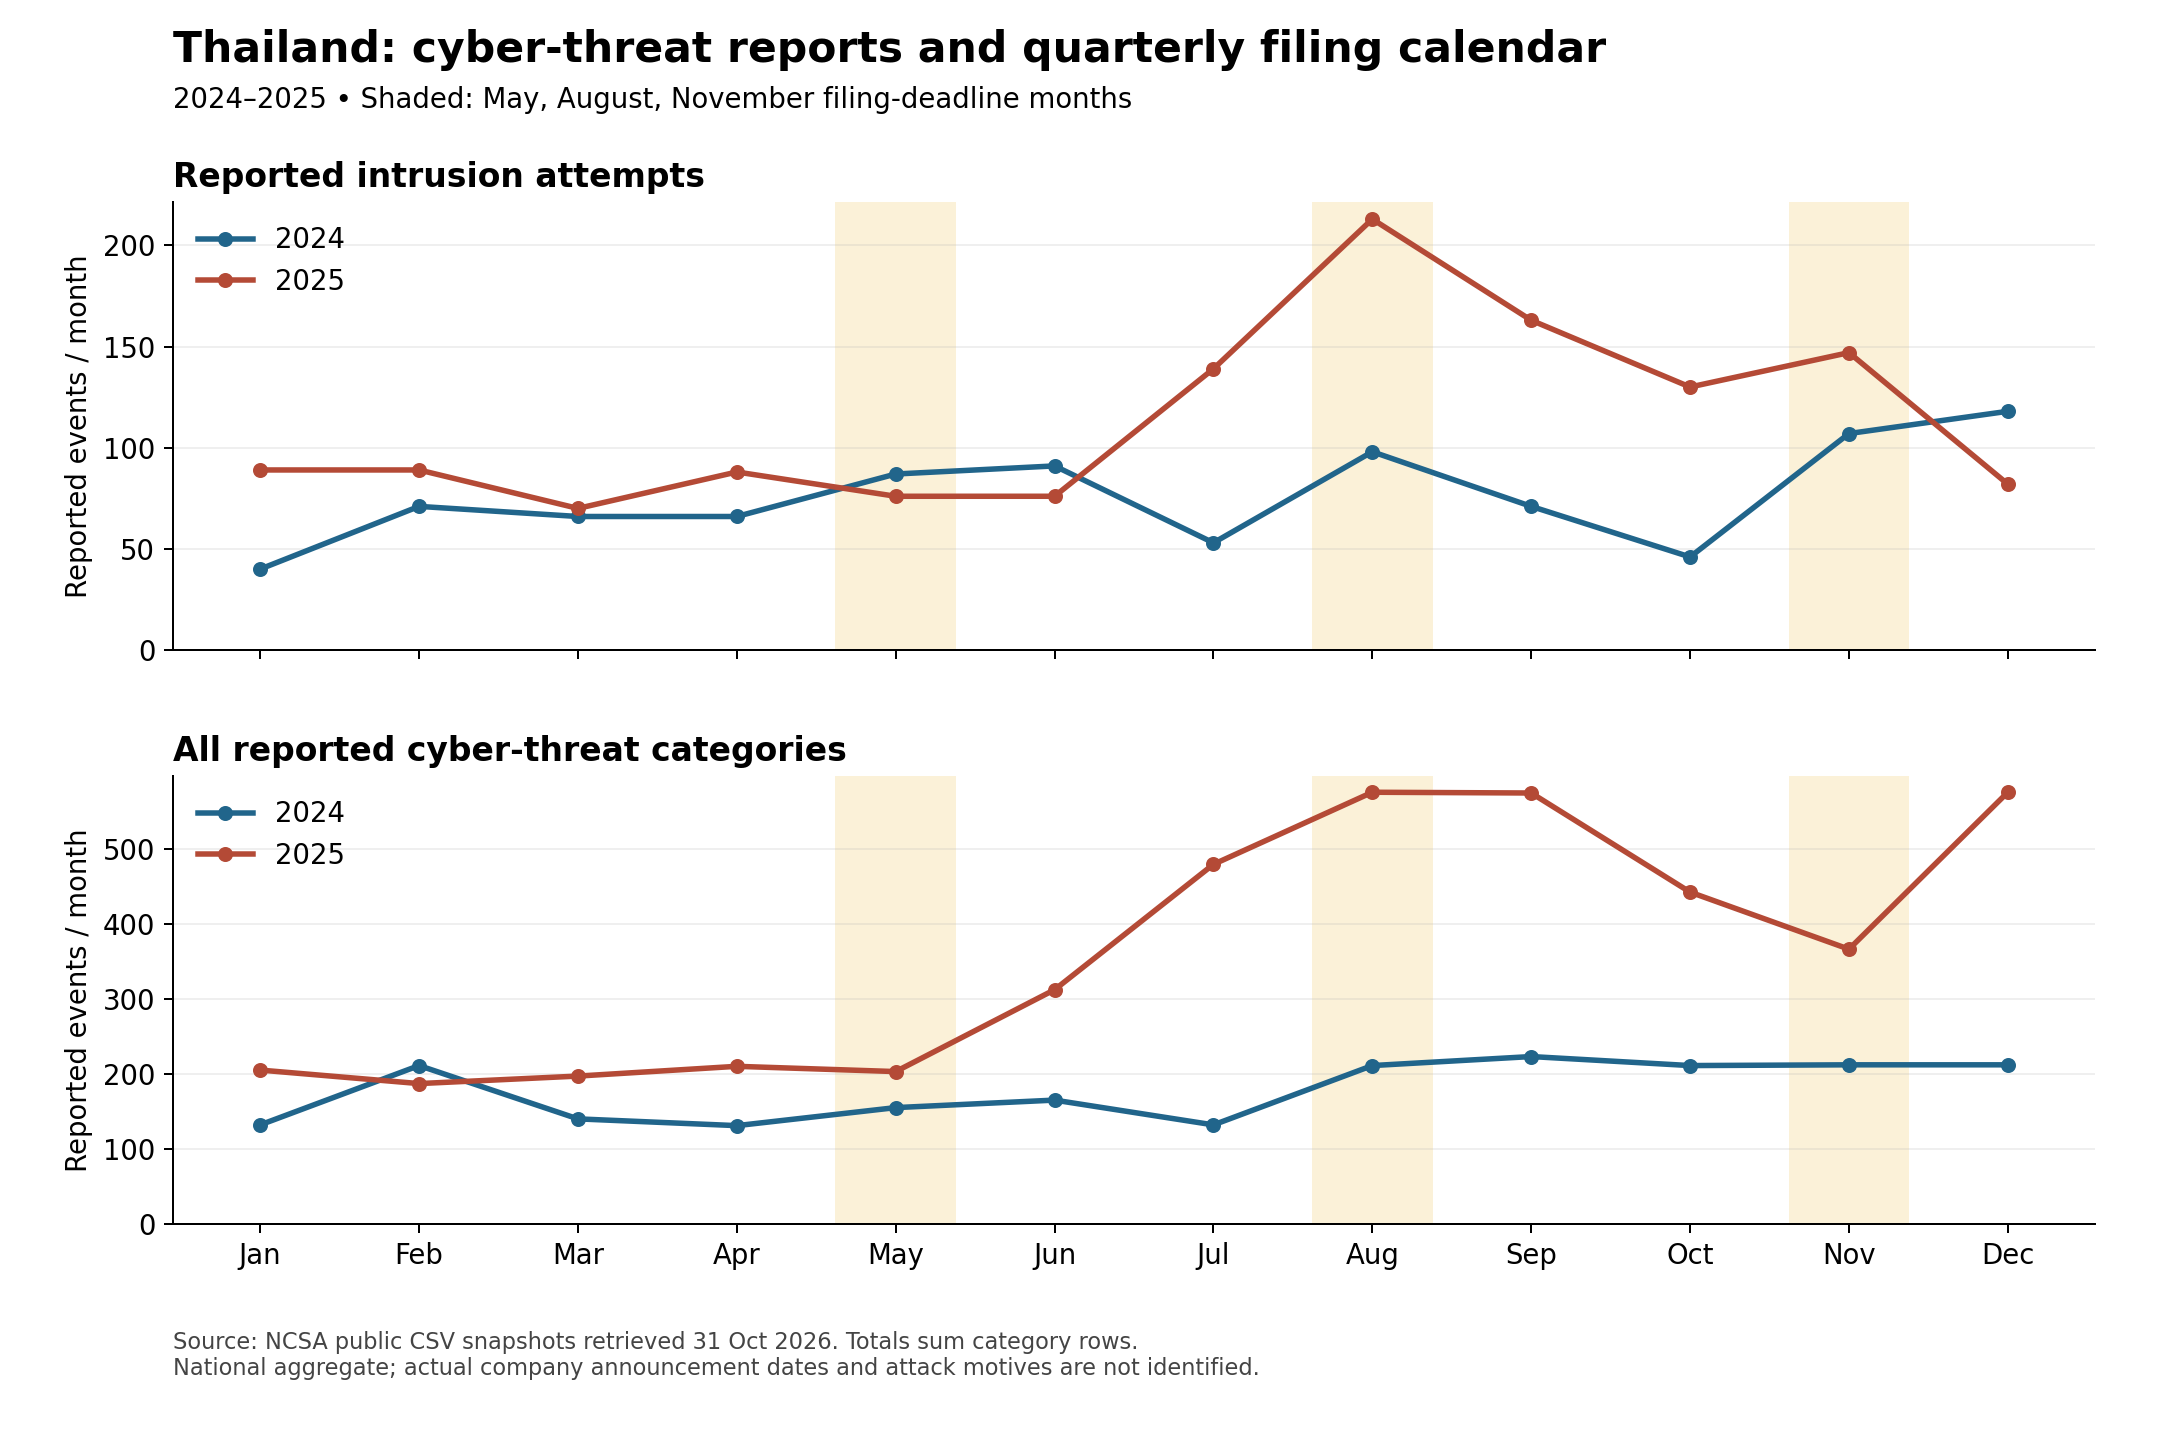
ความไวต่อการเลือกช่วงเวลาก็สำคัญ เมื่อเพิ่มกุมภาพันธ์เพื่อสะท้อนกำหนดงบประจำปีบางกรณี ผลของเหตุรวมเปลี่ยนจากสูงกว่า 8.0% เป็นต่ำกว่าประมาณ 0.7% และผลของประเภทการบุกรุกเปลี่ยนทิศทาง จึงไม่ควรเลือกเฉพาะหน้าต่างเวลาที่ทำให้ได้ข้อสรุปตามสมมติฐาน
*ข้อจำกัดด้านคุณภาพข้อมูล: เดือนพฤศจิกายน 2025 แถวรวมในไฟล์ต้นทางระบุ 336 แต่ผลรวมประเภทเหตุเท่ากับ 366 บทความใช้ผลรวมประเภทเหตุ ซึ่งสอดคล้องกับยอดรวมทั้งปี 4,325 หากใช้แถวรวมที่เผยแพร่ ผลเปรียบเทียบเดือนครบกำหนดจะเป็น +6.2% แทน +8.0% ส่วนผลความพยายามบุกรุกไม่เปลี่ยน การวิเคราะห์นี้ใช้ข้อมูลที่ดึง ณ 31 ตุลาคม 2026
ข้อมูลต่างประเทศ: 12,813 รายการแรนซัมแวร์ไม่แสดงรูปแบบเพิ่มขึ้นที่สม่ำเสมอ
เพื่อขยายมุมมอง เราวิเคราะห์ชุดข้อมูลสาธารณะ Ransomwatch ในสามปีเต็ม 2022–2024 รวม 12,813 รายการ จาก 36 เดือน ชุดข้อมูลนี้ติดตามรายการที่พบในเว็บไซต์เผยแพร่ชื่อเหยื่อของกลุ่มแรนซัมแวร์ จึงเป็น รายการกล่าวอ้างและวันที่ระบบตรวจพบโพสต์ ไม่ใช่จำนวนบริษัทที่ถูกโจมตีซึ่งผ่านการยืนยัน และไม่ใช่วันเริ่มบุกรุก [4]
เราใช้ปฏิทินสหรัฐฯ จาก FINRA เป็นตัวแทน โดยแยกเดือนเริ่มฤดูประกาศงบ เดือนก่อนหน้า และช่วงฤดูที่กว้างสองเดือนต่อรอบ เปรียบเทียบอัตรารายการต่อวันกับเดือนอื่นเช่นเดียวกับข้อมูลไทย ผลเป็นดังนี้
| หน้าต่างเวลาที่ทดลอง | รายการต่อวันในช่วงที่เลือก | รายการต่อวันในเดือนอื่น | ส่วนต่าง |
|---|---|---|---|
| เดือนเริ่มฤดู ม.ค. / เม.ย. / ก.ค. / ต.ค. | 10.68 | 12.20 | −12.5% |
| เดือนก่อนเริ่มฤดู มี.ค. / มิ.ย. / ก.ย. / ธ.ค. | 11.66 | 11.70 | −0.3% |
| ฤดูแบบสองเดือนต่อรอบ ม.ค.–ก.พ. / เม.ย.–พ.ค. ก.ค.–ส.ค. / ต.ค.–พ.ย. | 11.70 | 11.66 | +0.3% |
เมื่อดูเฉพาะเดือนเริ่มฤดูแยกปี ส่วนต่างเป็น −5.2% ในปี 2022, −30.1% ในปี 2023 และ +1.7% ในปี 2024 ส่วนเดือนก่อนเริ่มฤดูเป็น +7.8%, +14.7% และ −17.0% ตามลำดับ รูปแบบจึงไม่คงที่ทั้งขนาดและทิศทาง การตัดรายการซ้ำด้วยชื่อกลุ่มและชื่อเหยื่อ โดยเก็บวันที่พบครั้งแรก ยังให้ข้อสังเกตโดยรวมใกล้เดิม
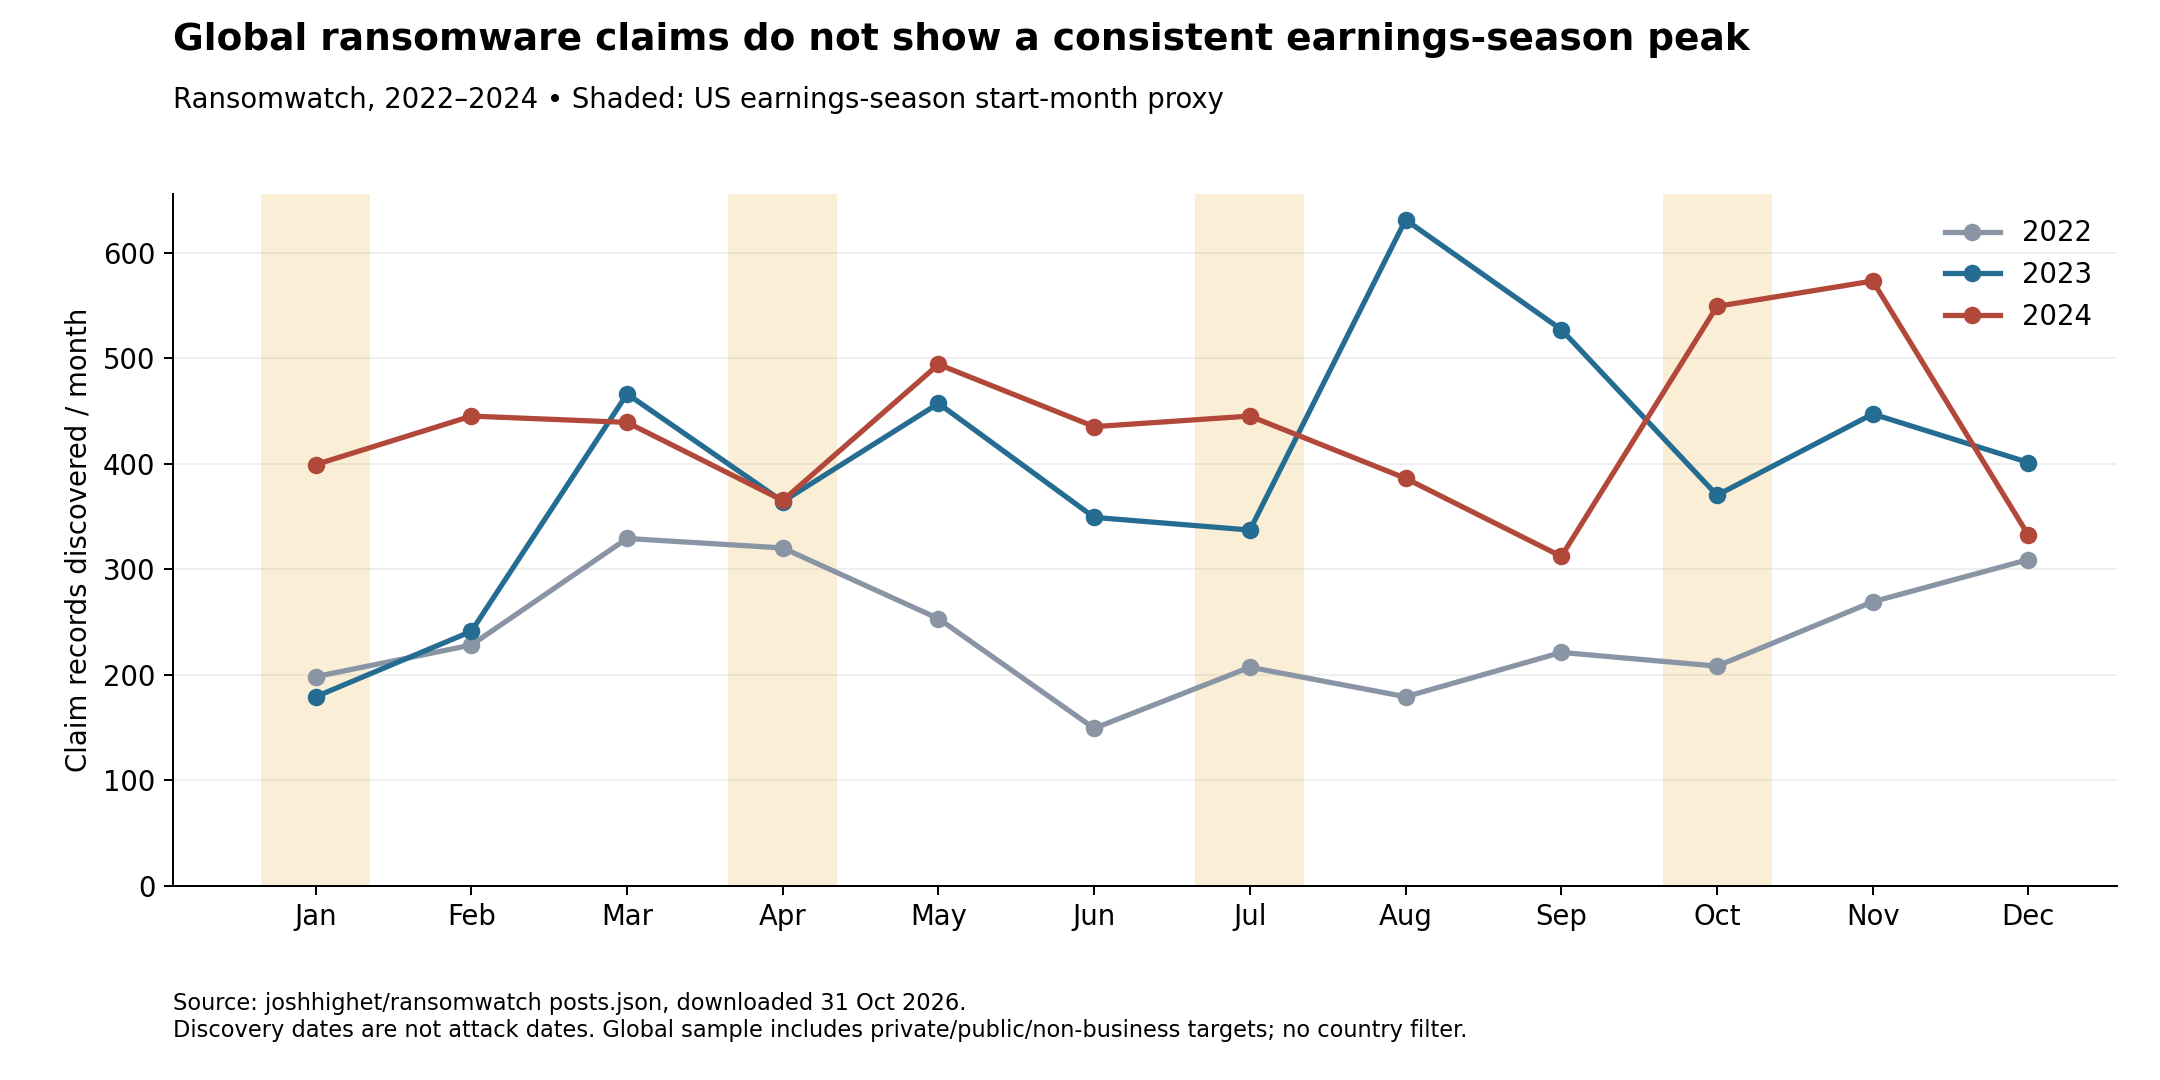
ผลติดลบไม่ได้พิสูจน์ว่าช่วงประกาศงบปลอดภัยกว่า ชุดข้อมูลนี้ไม่มีประเทศและวันประกาศงบจริงให้จับคู่รายบริษัท อีกทั้งกลุ่มแรนซัมแวร์อาจเผยแพร่หลายชื่อพร้อมกันภายหลังการโจมตี ข้อมูลทั่วโลกจึงใช้ทดสอบรูปแบบตามปฏิทินอย่างหยาบได้ แต่ใช้ตอบความเสี่ยงเฉพาะบริษัทจดทะเบียนไม่ได้ และไม่ควรรวมกับจำนวนเหตุของไทยเป็นอัตราเดียวกัน
ช่วงสองเดือนต่อรอบกับช่วงเดือนก่อนเริ่มฤดูเป็นกลุ่มเดือนที่เติมเต็มกัน จึงไม่ใช่หลักฐานยืนยันอิสระสองชุด ปี 2025 ของสำเนา Ransomwatch ที่ใช้ไม่ครบปี เราจึงไม่ผสมเข้าในการเปรียบเทียบสามปีเต็มนี้
งานวิจัยยืนยันอะไรเกี่ยวกับการแฮกก่อนประกาศงบ?
งานของ Pat Akey, Vincent Grégoire และ Charles Martineau เรื่อง Price revelation from insider trading: Evidence from hacked earnings news ตีพิมพ์ใน Journal of Financial Economics ปี 2022 ศึกษาการซื้อขายจากข่าวผลประกอบการที่ถูกขโมยจากผู้ให้บริการกระจายข่าวก่อนเผยแพร่สู่สาธารณะ เป็นหลักฐานตรงว่าการเข้าถึงข่าวล่วงหน้ามีผลต่อกระบวนการที่ข้อมูลสะท้อนเข้าไปในราคาหุ้น [5]
ผู้วิจัยรายงานว่าข้อมูลเกี่ยวกับผลประกอบการสะท้อนเข้าไปในราคาก่อนประกาศมากขึ้นประมาณ 15% ตัวเลขนี้เป็นผลด้านการสะท้อนข้อมูลในราคา ไม่ได้แปลว่าหุ้นตก 15% หรือการแฮกเพิ่มขึ้น 15% และงานดังกล่าวไม่ได้ทดสอบว่าองค์กรทั้งหมดถูกโจมตีบ่อยขึ้นในทุกฤดูประกาศงบ
คดีที่ SEC สหรัฐฯ ประกาศในปี 2015 ช่วยให้เห็นแรงจูงใจนี้ชัดขึ้น: SEC กล่าวหาบุคคล 32 รายเกี่ยวข้องกับการซื้อขายจากข่าวที่ถูกขโมย โดยกล่าวหาว่าได้กำไรผิดกฎหมายรวมกว่า 100 ล้านดอลลาร์สหรัฐฯ [6] ข้อเท็จจริงระดับคดีจึงสนับสนุนว่า “ขโมยข่าวก่อนตลาดรู้เพื่อทำกำไร” เกิดขึ้นจริงในรูปแบบที่มีการดำเนินคดี แต่ไม่ใช่สถิติความถี่ของการโจมตีทั้งตลาด
ขโมยข่าวเพื่อซื้อขาย กับข่มขู่ให้จ่ายค่าไถ่ เป็นคนละกลไก
FBI แจ้งเตือนในเดือนพฤศจิกายน 2021 ว่ากลุ่มแรนซัมแวร์ใช้เหตุการณ์ทางการเงินที่สำคัญ เช่น การควบรวมกิจการ และมูลค่าหุ้น ประกอบการเลือกเป้าหมายหรือปรับจังหวะการข่มขู่เมื่อเข้าถึงระบบแล้ว ผู้โจมตีอาจใช้ข้อมูลที่ยังไม่เปิดเผยเป็นแรงกดดัน เพราะเหยื่อกังวลผลต่อผู้ลงทุน [7]
จึงมีอย่างน้อยสองกลไกที่ควรแยกกัน: กลุ่มหนึ่งต้องการข้อมูลเพื่อซื้อขายก่อนตลาด อีกกลุ่มใช้ความเสียหายต่อธุรกิจและความเชื่อมั่นเป็นเครื่องต่อรองค่าไถ่ ทั้งสองกลไกทำให้การปกป้องข้อมูลการเงินสำคัญขึ้น แต่การพบแรงจูงใจหรือคำขู่ยังไม่เพียงพอจะสรุปว่าการโจมตีทุกประเภทเพิ่มขึ้นก่อนประกาศงบ หรือทุกเหตุมีเป้าหมายกดราคาหุ้น
เหตุใดเห็นข่าวใกล้วันประกาศงบ จึงยังสรุปความสัมพันธ์ไม่ได้?
เหตุการณ์หนึ่งอาจมีอย่างน้อยห้าวันที่แตกต่างกัน ได้แก่ วันเริ่มบุกรุก วันที่บริษัทตรวจพบ วันที่ผู้โจมตีเผยแพร่ชื่อหรือข้อมูล วันที่บริษัทเปิดเผยเหตุ และวันประกาศผลประกอบการ หากนำวันที่ข่าวออกมาแทนวันถูกบุกรุก ความสัมพันธ์ที่เห็นอาจเป็นเรื่องจังหวะการเปิดเผยมากกว่าจังหวะการโจมตี
การทดสอบที่ตรงคำถามกว่านี้ควรจับคู่ข้อมูลระดับบริษัท ใช้ช่วง 7, 14 และ 30 วันก่อนวันประกาศจริง เปรียบเทียบกับวันอื่นของบริษัทเดียวกันและบริษัทกลุ่มใกล้เคียง แล้วควบคุมอุตสาหกรรม ขนาดบริษัท แนวโน้มตามปี ฤดูกาล ช่องโหว่ครั้งใหญ่ และความล่าช้าในการรายงาน ควรรายงานขนาดผล ช่วงความเชื่อมั่น และผลที่ไม่สนับสนุนสมมติฐานด้วย
การวิเคราะห์ครั้งนี้มีข้อมูลไทยเพียงสองปีและข้อมูลทั่วโลกสามปี ไม่ได้ควบคุมปัจจัยเหล่านั้นครบถ้วน “ยังยืนยันไม่ได้” จึงต่างจาก “พิสูจน์แล้วว่าไม่มีความสัมพันธ์” และแม้พบความสัมพันธ์ ก็ยังต้องมีหลักฐานเพิ่มเติมจึงจะระบุได้ว่าผู้โจมตีตั้งใจเลือกจังหวะเพื่อกระทบการลงทุน
องค์กรควรเตรียมตัวอย่างไรในรอบประกาศผลประกอบการ?
ในมุมมอง ALPHASEC เหตุผลที่ควรเพิ่มความระมัดระวังคือมูลค่าและความอ่อนไหวของข้อมูลที่ยังไม่เปิดเผย ข้อเสนอด้านล่างเป็นแนวทางบริหารความเสี่ยง ไม่ใช่ข้อสรุปว่าทุกองค์กรต้องถูกโจมตีมากขึ้นตามฤดูกาล
- ระบุข้อมูลและเจ้าของให้ครบ: ครอบคลุมร่างงบ ข่าวผลประกอบการ ประมาณการ เอกสารคณะกรรมการ และบัญชีผู้ใช้ของ CFO ทีมบัญชี นักลงทุนสัมพันธ์ และเลขานุการบริษัท
- จำกัดการเข้าถึงตามหน้าที่: ใช้ MFA ทบทวนสิทธิ์ ลดลิงก์แชร์สาธารณะ และกำหนดอายุสิทธิ์ของผู้รับภายนอก โดยคงมาตรการพื้นฐานตลอดปี
- ตรวจหาการเข้าถึงและนำข้อมูลออกที่ผิดปกติ: ให้ทีม SOC เชื่อมปฏิทินประกาศจริงกับการเฝ้าระวังบัญชีสำคัญ การดาวน์โหลดจำนวนมาก และการเปลี่ยนกฎส่งต่ออีเมล
- ตรวจเส้นทางเผยแพร่จนถึงคู่ค้า: ผู้สอบบัญชี ที่ปรึกษา ผู้ให้บริการกระจายข่าว และแพลตฟอร์มนักลงทุนสัมพันธ์อยู่ในขอบเขตที่ต้องพิจารณา ไม่ใช่เฉพาะระบบภายในบริษัท
- ซ้อมรับเหตุร่วมกัน: ทีมความปลอดภัย การเงิน กฎหมาย และสื่อสารองค์กรควรรู้ว่าใครตรวจสอบข้อเท็จจริง ใครตัดสินใจ และใครสื่อสารเมื่อข้อมูลรั่วหรือมีการเรียกค่าไถ่ใกล้วันประกาศงบ
ข้อสรุปของ ALPHASEC: หลักฐานรองรับว่าข้อมูลก่อนประกาศผลประกอบการเป็นเป้าหมายที่มีมูลค่า และเหตุการณ์ทางการเงินอาจถูกใช้กดดันเหยื่อได้ แต่จากข้อมูลสาธารณะที่วิเคราะห์ครั้งนี้ ยังไม่ควรเผยแพร่ข้อความเหมารวมว่า “ช่วงก่อนประกาศงบ บริษัทถูกแฮกมากขึ้นแน่นอน” การจัดการความเสี่ยงควรยึดข้อมูลสำคัญ วันประกาศจริง และความพร้อมขององค์กรเป็นหลัก
แหล่งอ้างอิงและวิธีคำนวณ
- ตลาดหลักทรัพย์แห่งประเทศไทย. การเปิดเผยตามรอบระยะเวลา — กำหนดการส่งงบการเงินของบริษัทจดทะเบียน
- FINRA. What Is Earnings Season?, 23 July 2024 — ปฏิทินประกาศผลและความต่างจากการยื่นรายงาน
- สกมช. ชุดข้อมูลสถิติภัยคุกคามทางไซเบอร์ — ใช้ไฟล์รายเดือนปี 2024–2025; คำนวณผลรวมจากประเภทเหตุ
- Josh Highet และผู้ร่วมพัฒนา. Ransomwatch — ใช้ posts.json ช่วงปีเต็ม 2022–2024 ตามวันที่ discovered; ไม่ใช่ทะเบียนเหตุโจมตีที่ยืนยันแล้ว
- Akey, P., Grégoire, V., & Martineau, C. (2022). Price revelation from insider trading: Evidence from hacked earnings news. Journal of Financial Economics, 143(3), 1162–1184. ดู ชุดข้อมูลประกอบจากผู้วิจัย
- U.S. SEC. SEC Charges 32 Defendants in Scheme to Trade on Hacked News Releases, 11 August 2015 — ตัวเลขกำไรในข่าวนี้เป็นข้อกล่าวหาของ SEC
- FBI. Ransomware Actors Use Significant Financial Events and Stock Valuation to Facilitate Targeting and Extortion of Victims, PIN 20211101-001, 1 November 2021
วิธีคำนวณ: อัตราต่อวัน = จำนวนรายการรวมในกลุ่มเดือน ÷ จำนวนวันปฏิทินรวมของกลุ่มนั้น; ส่วนต่าง (%) = [(อัตรากลุ่มเดือนที่เลือก ÷ อัตราเดือนอื่น) − 1] × 100 กราฟแสดงจำนวนรายการรายเดือน ไม่ใช่อัตราต่อวัน การเปรียบเทียบแต่ละหน้าต่างใช้เดือนที่เหลือเป็นฐานใหม่ จึงไม่ใช่กลุ่มเปรียบเทียบอิสระทั้งหมด
เรียบเรียงและวิเคราะห์โดย ALPHASEC ณ 31 ตุลาคม 2026 ตัวเลขเปรียบเทียบจากไทยและ Ransomwatch เป็นการคำนวณเชิงสำรวจสำหรับบทความนี้ ยังไม่ผ่านการทบทวนโดยผู้ทรงคุณวุฒิ ไม่ใช่ผลวิจัยที่หน่วยงานเจ้าของข้อมูลรับรอง ภาพปกเป็นภาพประกอบแนวคิดที่สร้างขึ้นใหม่ ส่วนกราฟสร้างจากชุดข้อมูลที่ระบุ