認定スキャンベンダーによる診断の調整 認定スキャンベンダーによる外部脆弱性診断を調整し、結果の確認と再スキャンを支援します。
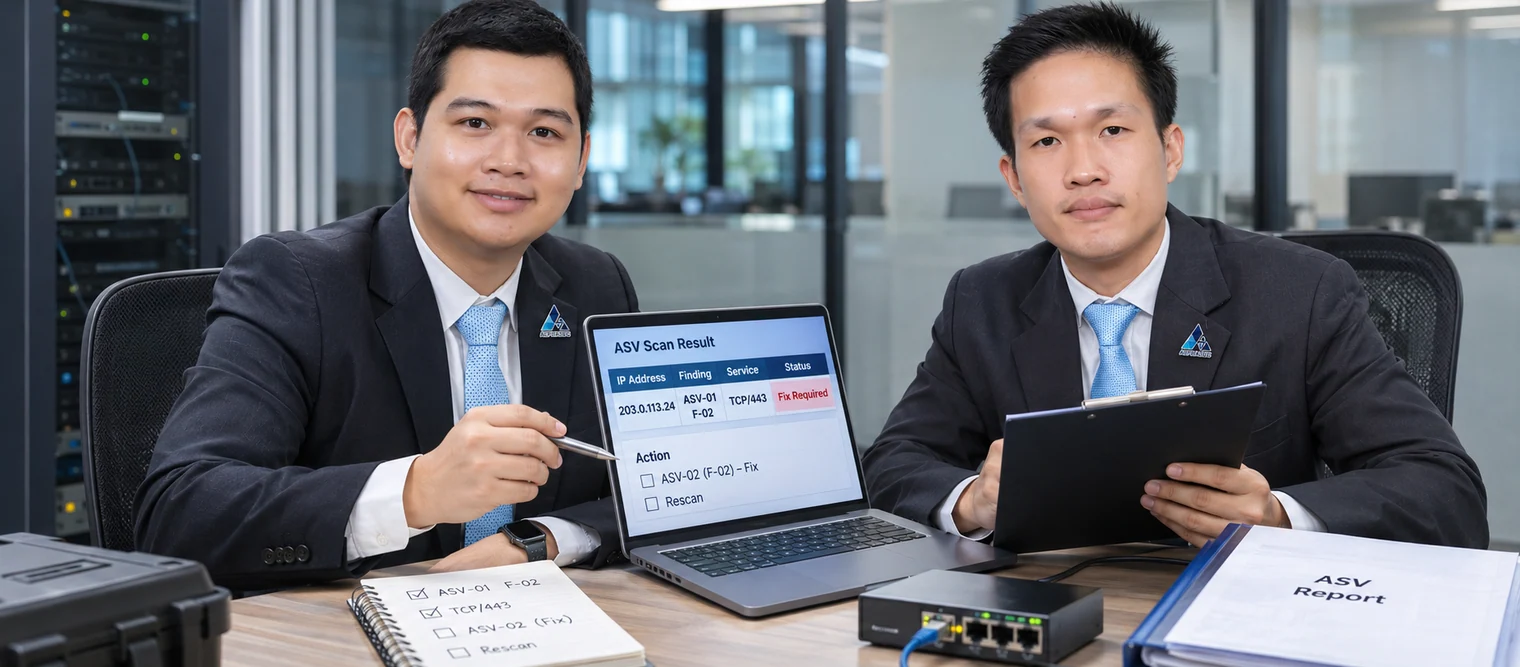
ASVの指摘をどのように再確認するか? 業務を再現したイメージ 証跡の例 評価範囲 203.0.113.24 · ASV-01 証跡の例 レビュー所見 F-02 · TCP/443 → ネットワーク担当 · 是正 証跡の例 再確認結果 ASV-02 · F-02 → 再確認 課題 進め方 成果
課題 外部スキャン範囲・Approved Scanning Vendorとの調整
ASV実施日程・結果確認・例外・修正連携
ASVが発行する結果と、合意した再スキャンの証跡を受け取れます。
ASV実施日程・結果確認・例外・修正連携 ASVが発行する結果と、合意した再スキャンの証跡を受け取れます。 範囲・進め方・成果物を見る 対象となるお客様 リリース前の確認、改善の検証、重要システムの評価を行うIT・開発チーム。
進め方 01 範囲・実施条件の合意 外部スキャン範囲・Approved Scanning Vendorとの調整
対象、権限、実施時間、業務制約、中止条件を合意し、書面承認と必要なアカウント・接続・テストデータを準備します。
02 テスト・検証 ASV実施日程・結果確認・例外・修正連携
目的に合ったツールと専門家の確認を組み合わせ、再現可能な証跡を記録します。確認済みの問題と追加調査が必要な結果を区別します。
03 改善提案・再テスト ASV発行の結果・合意した再スキャン確認
技術報告と経営層向け要約で影響、対象箇所、修正方法を説明します。合意した修正を再確認し、実際の検証範囲と状態を明示します。
提供する成果物 合意した範囲・テスト計画 証跡と修正優先順位を含む技術報告 経営層向け要約と再テスト記録 ASV結果は選択した承認スキャン事業者が発行し、ALPHASECは範囲・修正・追跡を調整します。
このサービスを相談する PCI CPSA (Physical & Logical) カード製造・プロビジョニングのセキュリティ評価。施設の物理的保護と、カードデータ、パーソナライゼーション、PIN、暗号鍵処理の論理的安全性を対象に、Physical と Logical の評価範囲を個別に定義します。
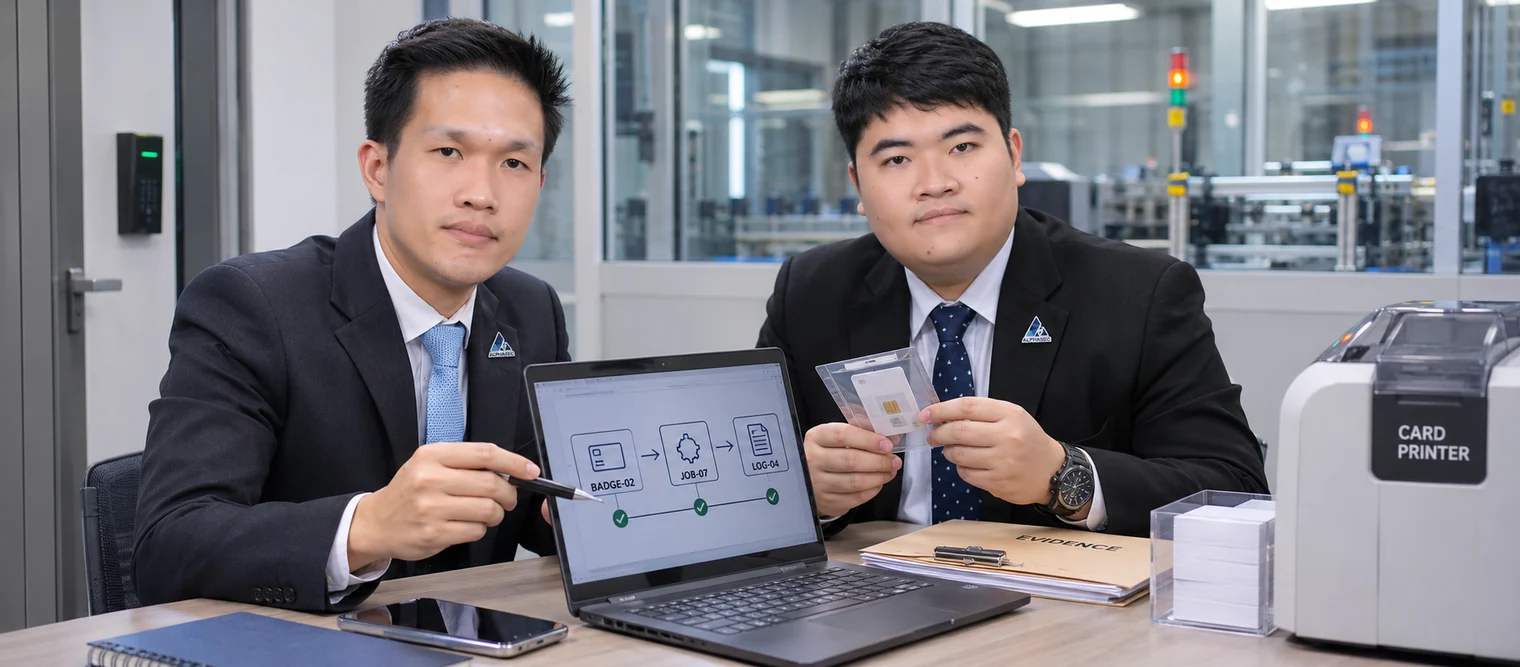
カード個人化工程の物理面と論理面はどう保護されるか? 業務を再現したイメージ 証跡の例 評価範囲 ZONE-P / HOST-L · 範囲 証跡の例 確認した証跡 BADGE-02 ↔ JOB-07 ↔ LOG-04 証跡の例 レビュー所見 ZONE-P / HOST-L → 証跡 · 確認中 課題 進め方 成果
課題 製造区域と個人化システムを特定します。
それぞれの範囲で物理統制と論理統制の証跡を確認します。
責任者は評価範囲別に指摘事項と必要な証跡を確認できます。
それぞれの範囲で物理統制と論理統制の証跡を確認します。 責任者は評価範囲別に指摘事項と必要な証跡を確認できます。 このサービスを相談する PCI DSS QSA Qualified Security Assessor(QSA)による Payment Card Industry Data Security Standard に基づくカード会員データ環境の評価。範囲の定義、管理策と証跡の確認、該当する Report on Compliance(ROC)や Attestation of Compliance(AOC)などの報告書作成を行います。
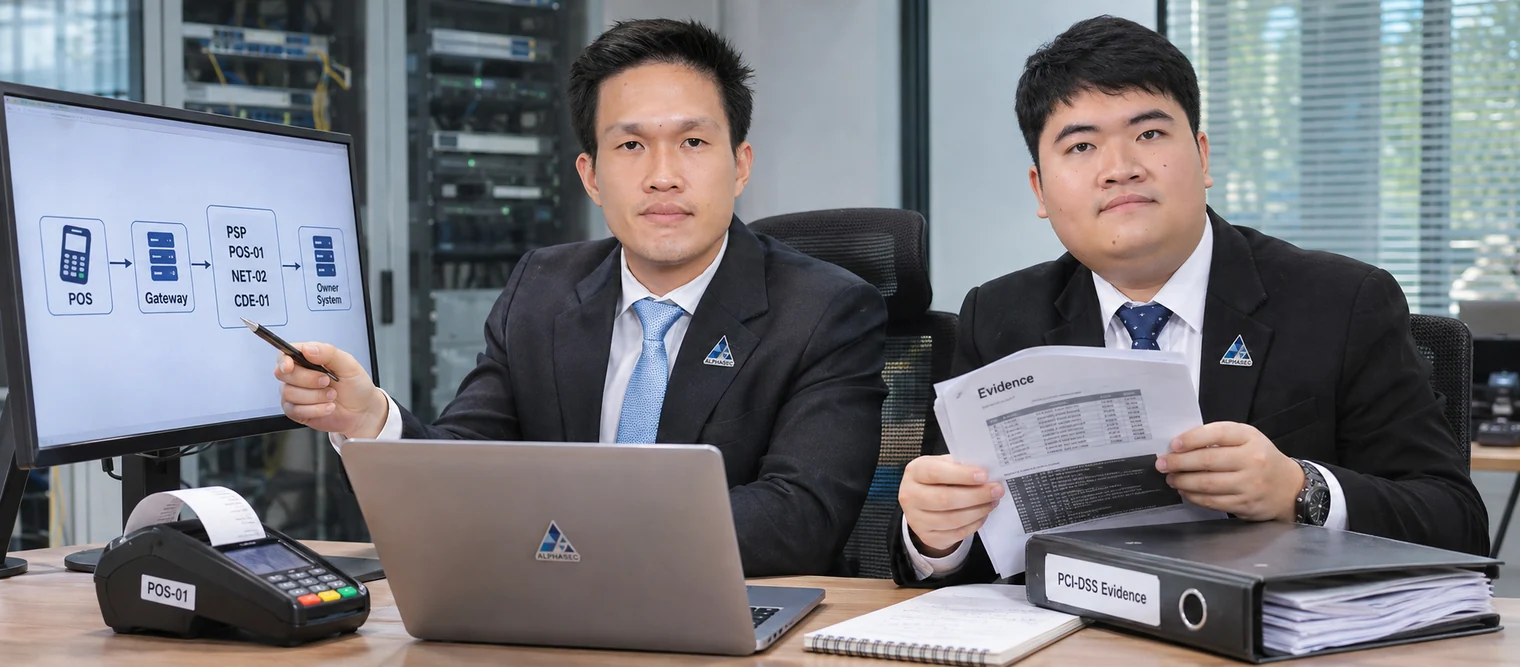
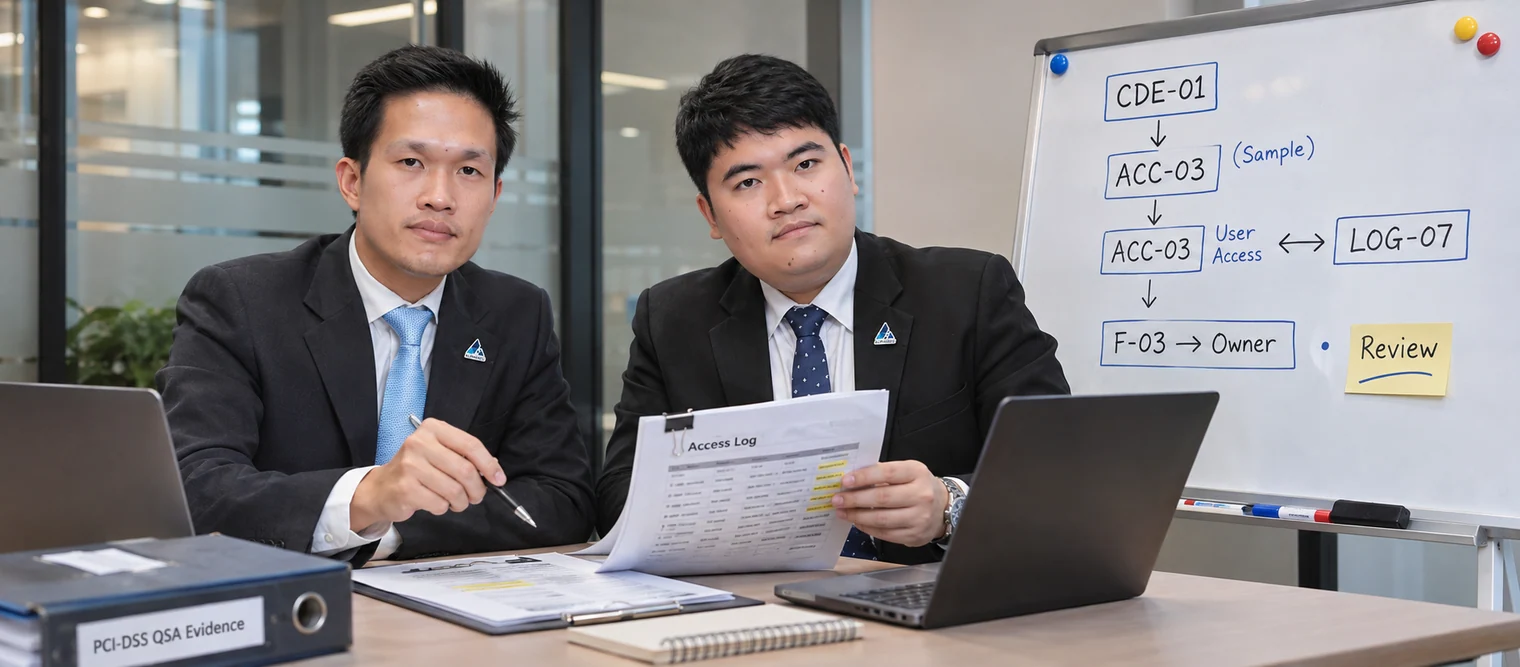
評価期間の統制を証跡で示せるか? 業務を再現したイメージ 証跡の例 評価範囲 CDE-01 · サンプル ACC-03 証跡の例 確認した証跡 ACC-03 · 利用者権限 ↔ LOG-07 証跡の例 レビュー所見 F-03 → システム責任者 · 確認中 課題 進め方 成果
課題 カード情報環境と評価期間を確定します。
QSAが記録、面談、適用要件のテストで証跡を確認します。
確認した結果と対象範囲を反映した評価資料を受け取れます。
QSAが記録、面談、適用要件のテストで証跡を確認します。 確認した結果と対象範囲を反映した評価資料を受け取れます。 このサービスを相談する PCI 3DS QSA / 3DS Assessor 3DS Assessor による EMV 3-D Secure 認証環境の PCI 3DS Core 評価。適用範囲の Access Control Server(ACS)、Directory Server(DS)、3DS Server を対象に、アクセス制御、データ保護、セキュリティ監視を確認します。
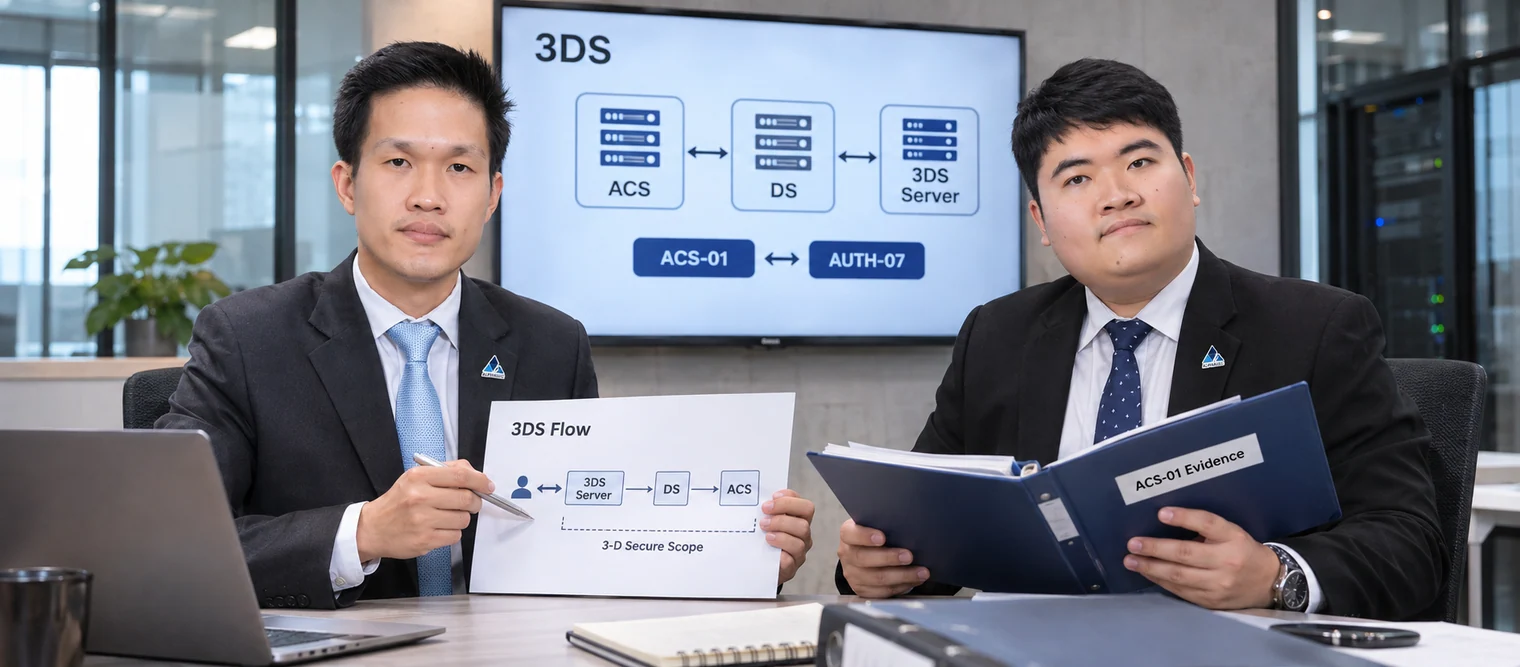
3DS評価の対象となる構成要素はどれか? 業務を再現したイメージ 証跡の例 評価範囲 3DS · ACS / DS / 3DS Server 証跡の例 確認する統制 ACS-01 ↔ AUTH-07 · 証跡 証跡の例 例の結果 ACS-01 → 所見 → システム責任者 課題 進め方 成果
課題 認証フローの役割と関連システムを特定します。
適用される3DS要件に照らして構成と証跡を確認します。
提供者は各構成要素に対応する範囲と指摘事項を把握できます。
適用される3DS要件に照らして構成と証跡を確認します。 提供者は各構成要素に対応する範囲と指摘事項を把握できます。 このサービスを相談する PCI P2PE QSA 対象となる決済ソリューション、コンポーネント、アプリケーションの Point-to-Point Encryption(P2PE)評価。決済データ取得から安全な復号までの保護、暗号鍵管理、端末の取り扱い、運用手順を確認します。
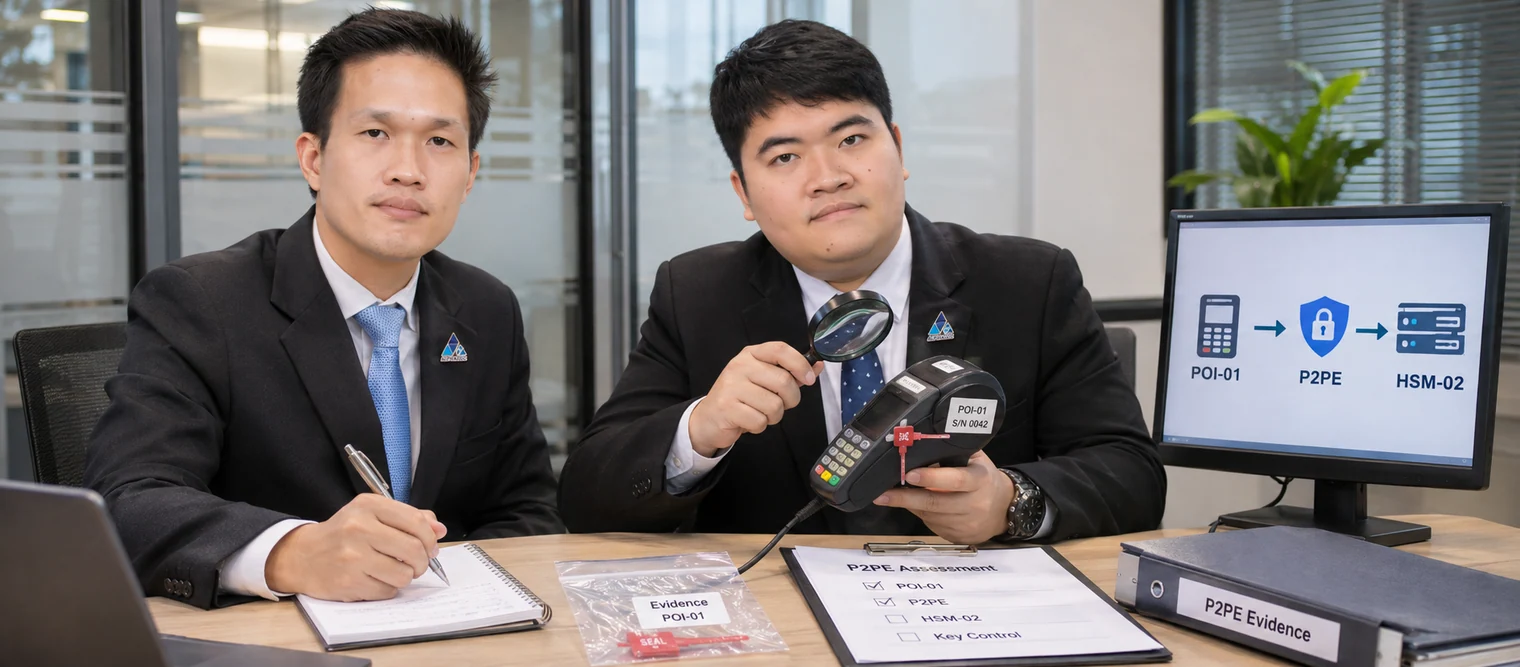
読み取りから復号まで決済データをどう保護するか? 業務を再現したイメージ 証跡の例 データフロー POI-01 → P2PE → HSM-02 証跡の例 確認した証跡 POI-01 · S/N 0042 ↔ 鍵の保管管理 証跡の例 対応事項 POI-01 / HSM-02 · 確認中 課題 進め方 成果
課題 読み取り端末と復号環境を特定します。
データフロー、機器管理、鍵管理の証跡を確認します。
提供者は対象統制ごとの指摘と次の対応事項を得られます。
データフロー、機器管理、鍵管理の証跡を確認します。 提供者は対象統制ごとの指摘と次の対応事項を得られます。 このサービスを相談する