Privacy, Data & AI Governance
มาตรการรักษาความมั่นคงปลอดภัยข้อมูล
มาตรการทางเทคนิคและองค์กรสำหรับข้อมูลส่วนบุคคล
ลดความเสี่ยงที่ข้อมูลสำคัญจะรั่วไหลออกนอกองค์กร ด้วยกฎ DLP ที่ออกแบบตามข้อมูลจริง ทดสอบกับช่องทางจริง และพนักงานทำงานต่อได้
ปรึกษาขอบเขต DLP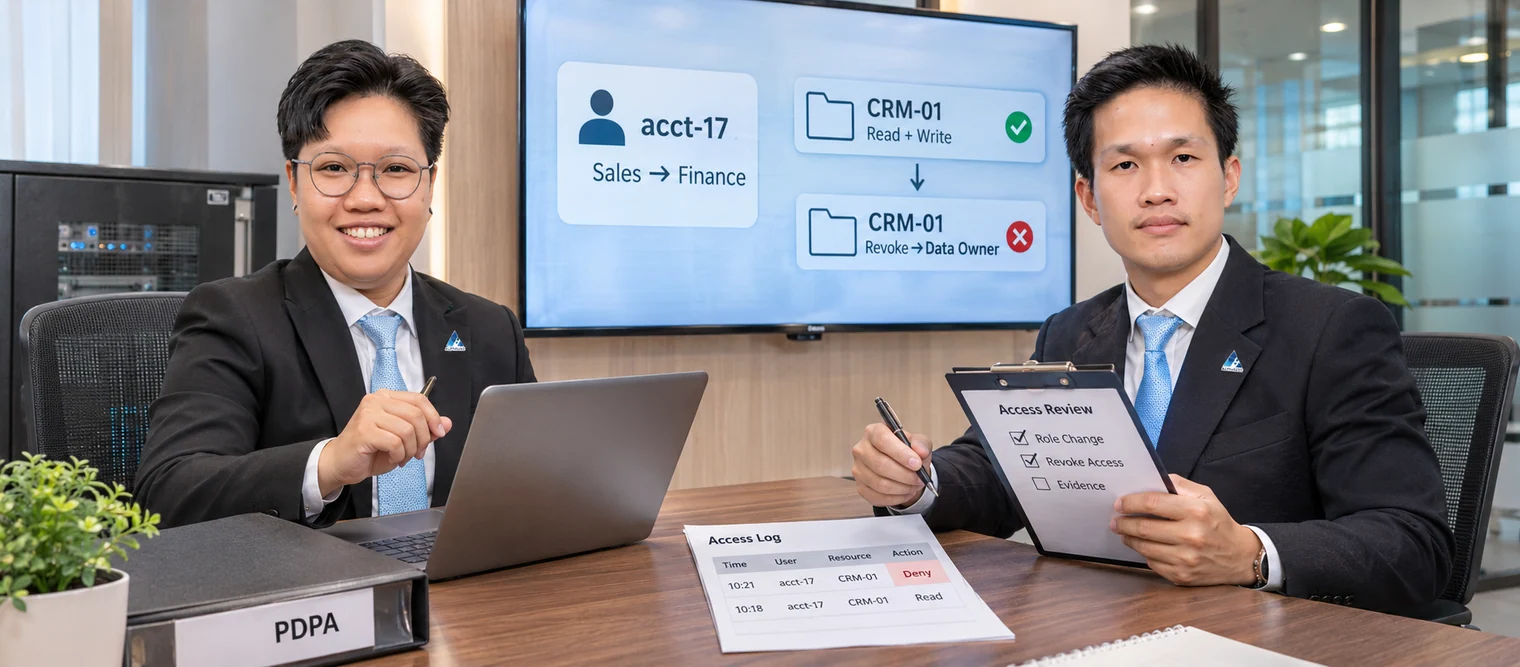
Data Loss Prevention (DLP) คือการผสานเครื่องมือ นโยบาย และกระบวนการ เพื่อค้นหาข้อมูลสำคัญและควบคุมการใช้งานและการส่งต่อข้อมูล เช่น เตือนผู้ใช้ก่อนส่งรายชื่อลูกค้าไปอีเมลส่วนตัว ปิดกั้นการคัดลอกลง USB หรือแจ้งเตือนทีมความปลอดภัยเมื่อมีการอัปโหลดไฟล์ลับขึ้น Cloud ที่ไม่ได้รับอนุญาต
พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล กำหนดให้ผู้ควบคุมข้อมูลจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม เพื่อป้องกันการสูญหาย เข้าถึง ใช้ เปลี่ยนแปลง หรือเปิดเผยข้อมูลส่วนบุคคลโดยไม่ได้รับอนุญาต DLP เป็นมาตรการทางเทคนิคหนึ่งที่สนับสนุนเรื่องนี้ร่วมกับการควบคุมสิทธิ์ การเข้ารหัส และการเฝ้าระวัง แต่ไม่ได้ทำให้องค์กรปฏิบัติตามกฎหมายครบถ้วนด้วยตัวเอง ดู มาตรการรักษาความมั่นคงปลอดภัยข้อมูล และ ที่ปรึกษา PDPA
การจัดชั้นความลับคือการติดป้ายระดับความสำคัญของข้อมูล ส่วน DLP ใช้ป้ายนั้นและรูปแบบเนื้อหาเพื่อตรวจจับและควบคุมการเคลื่อนย้ายข้อมูล โดยทั่วไปควรจัดชั้นข้อมูลก่อน
ไม่เสมอไป หลายองค์กรมีฟีเจอร์ DLP อยู่แล้วใน License อีเมล Endpoint หรือ Cloud เราจะทบทวนสิ่งที่มีอยู่ก่อนแนะนำเครื่องมือเพิ่ม
กฎที่ปรับจูนดีจะทำงานเบื้องหลังเป็นส่วนใหญ่ การเริ่มแบบเฝ้าดู มีข้อความแจ้งผู้ใช้ชัดเจน และมีขั้นตอนขอยกเว้น ช่วยลดผลกระทบต่อการทำงาน
ไม่ใช่ DLP สนับสนุนมาตรการความปลอดภัยที่ PDPA คาดหวัง แต่การปฏิบัติตามกฎหมายยังต้องมีการกำกับดูแล บันทึกกิจกรรมการประมวลผล การจัดการสิทธิเจ้าของข้อมูล และมาตรการอื่น
ขึ้นกับจำนวนช่องทาง ผู้ใช้ และประเภทข้อมูล ส่วนใหญ่เริ่มนำร่องหนึ่งหรือสองช่องทาง เราจะยืนยันแผนงานหลังตกลงความต้องการ
ตอบคำถามตามบริการที่สนใจ ตรวจทานสรุปความต้องการ แล้วส่งให้ทีมงานติดต่อกลับ
กรุณาระบุข้อมูลโดยสรุป ไม่ต้องแนบรหัสผ่าน ข้อมูลบัตร หรือหลักฐานระบบที่เป็นความลับ
กรณีเร่งด่วน ติดต่อ 091 003 4852
พูดคุยความต้องการกับทีม ALPHASEC โดยตรง
ติดต่อทีม ALPHASECมาตรการทางเทคนิคและองค์กรสำหรับข้อมูลส่วนบุคคล
กำหนดเจ้าของข้อมูล การจัดชั้นข้อมูล และการควบคุมตลอดวงจรชีวิต