หน้าหลัก / Governance, Risk & Compliance
Governance, Risk & Compliance
ที่ปรึกษา ISO 27001 วางระบบ ISMS
วางระบบบริหารความมั่นคงปลอดภัยสารสนเทศที่เชื่อมกับการทำงานจริง ตั้งแต่บริบทองค์กรจนถึงการปรับปรุงต่อเนื่อง
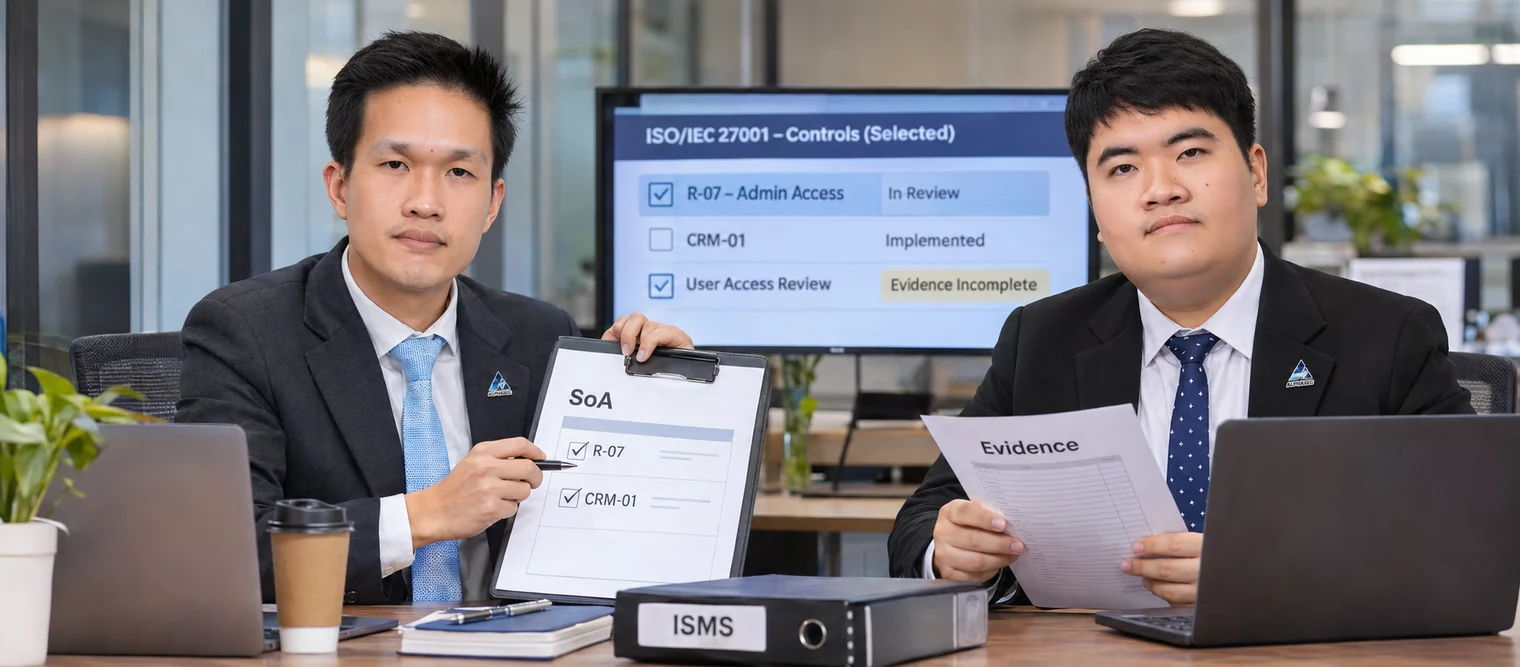
ปรึกษาขอบเขตบริการมีนโยบายแล้ว พิสูจน์ได้อย่างไรว่ามาตรการทำงานจริง? - หลักฐานตัวอย่างรายการความเสี่ยง
- R-07 · สิทธิ์ผู้ดูแล · CRM-01
- หลักฐานตัวอย่างมาตรการที่ตรวจ
- R-07 → ทบทวนสิทธิ์ผู้ใช้ → SoA
- หลักฐานตัวอย่างแผนที่ส่งมอบ
- ทบทวนสิทธิ์ผู้ใช้ · หลักฐานไม่ครบ → เจ้าของระบบ
องค์กรเลือกความเสี่ยงสำคัญและมาตรการที่ใช้ลดความเสี่ยงนั้น
ทีมเชื่อมมาตรการใน SoA กับเจ้าของงานและหลักฐานการปฏิบัติงาน
ผู้บริหารเห็นช่องว่างและงานที่ต้องปิดก่อนทบทวนความพร้อมของ ISMS
รายละเอียดบริการ
จากการประเมินสู่ผลลัพธ์ที่นำไปใช้ได้จริง
เหมาะกับองค์กรแบบใด
องค์กรที่ต้องการจัดวางระบบบริหาร เตรียมรับข้อกำหนดของลูกค้า หรือปรับปรุงโครงการที่มีอยู่
ขั้นตอนการดำเนินงาน
- 01
ประเมินสถานะและช่องว่าง
ขอบเขต ISMS ผู้มีส่วนได้ส่วนเสีย ทรัพย์สินสารสนเทศ และความเสี่ยงความปลอดภัย
สัมภาษณ์เจ้าของกระบวนการ ทบทวนเอกสารและตัวอย่างหลักฐาน ระบุช่องว่างตามกรอบที่ตกลง พร้อมแยกมาตรการที่ยังไม่มีออกจากมาตรการที่มีแล้วแต่ขาดหลักฐานการปฏิบัติ
- 02
วางแผนและสนับสนุนการนำไปใช้
การจัดการความเสี่ยง Statement of Applicability นโยบาย และหลักฐานการปฏิบัติ
จัดลำดับงานตามความเสี่ยงธุรกิจและงานที่ต้องทำก่อน ร่วมกับผู้รับผิดชอบพัฒนานโยบาย ขั้นตอน หน้าที่ และแบบบันทึกหลักฐาน พร้อมสนับสนุนการนำไปใช้ผ่านการประชุมเชิงปฏิบัติการที่ตกลง
- 03
ทบทวนความพร้อมและการปรับปรุง
การตรวจติดตามภายใน การทบทวนโดยผู้บริหาร และความพร้อมรับการตรวจรับรองอิสระ
ทบทวนหลักฐานการนำไปใช้ หารือประเด็นค้าง และยืนยันผู้รับผิดชอบงานที่เหลือ หากต้องรับรองหรือตรวจประเมินภายนอก จะเตรียมความพร้อมสำหรับกระบวนการตรวจประเมินอิสระที่เหมาะสม
สิ่งที่ลูกค้าจะได้รับ
- รายงานช่องว่างและทะเบียนแผนงานตามลำดับความสำคัญ
- นโยบาย แบบฟอร์มปฏิบัติงาน และแผนการนำไปใช้ตามขอบเขต
- สรุปความพร้อมและงานคงค้างสำหรับผู้บริหาร
การรับรองดำเนินการโดยหน่วยรับรองอิสระที่เกี่ยวข้อง งานที่ปรึกษาของเราช่วยเตรียมระบบบริหารและหลักฐาน
กรอบและแนวทางที่เกี่ยวข้อง
ก่อนเริ่มโครงการ
เรายืนยันขอบเขต หน้าที่รับผิดชอบ หลักฐาน ระยะเวลา และสิ่งส่งมอบในข้อเสนอ โดยปรับกิจกรรมข้างต้นให้เหมาะกับระบบและเป้าหมายที่ตกลงกับองค์กรของคุณ
ก่อนเลือกบริการ: คำถามที่พบบ่อย
ยังไม่เคยทำ ISO 27001 ควรเริ่มตรงไหน?
เริ่มจากกำหนดขอบเขต ISMS เป้าหมายธุรกิจ ผู้รับผิดชอบ ระบบและข้อมูลสำคัญ จากนั้นประเมินช่องว่างและความเสี่ยงเพื่อจัดลำดับการพัฒนากระบวนการ เอกสารควรเชื่อมกับการปฏิบัติงานจริงและมีหลักฐานที่ติดตามได้
ใช้เวลานานเท่าไร และค่าที่ปรึกษาขึ้นอยู่กับอะไร?
ระยะเวลาและค่าบริการขึ้นอยู่กับขอบเขต จำนวนสถานที่ ความพร้อมของกระบวนการเดิม ผู้รับผิดชอบและหลักฐานที่มีอยู่ แจ้งเป้าหมายการรับรองและข้อจำกัดขององค์กรเพื่อประเมินแผนงาน ค่าใช้จ่ายของหน่วยรับรองควรแยกให้ชัดจากงานที่ปรึกษา
ALPHASEC เป็นผู้ให้ใบรับรอง ISO 27001 หรือไม่?
ALPHASEC ให้บริการที่ปรึกษาและสนับสนุนการเตรียมความพร้อม ส่วนการตัดสินรับรองเป็นหน้าที่ของหน่วยรับรองอิสระตามกระบวนการของหน่วยรับรอง การเตรียมระบบและหลักฐานช่วยให้องค์กรพร้อมรับการตรวจ แต่ไม่ใช่การรับประกันผลรับรอง
ดูทีมผู้เชี่ยวชาญ · ข้อมูลบริษัทและมาตรฐาน · ขอประเมินขอบเขตและค่าบริการ
บริการเฉพาะทาง
จัดทำนโยบายและแผนพัฒนาความมั่นคงปลอดภัย
พัฒนานโยบาย ขั้นตอนปฏิบัติ และแผนปรับปรุงตามลำดับความสำคัญ ให้สอดคล้องกับหน้าที่และความเสี่ยงขององค์กร
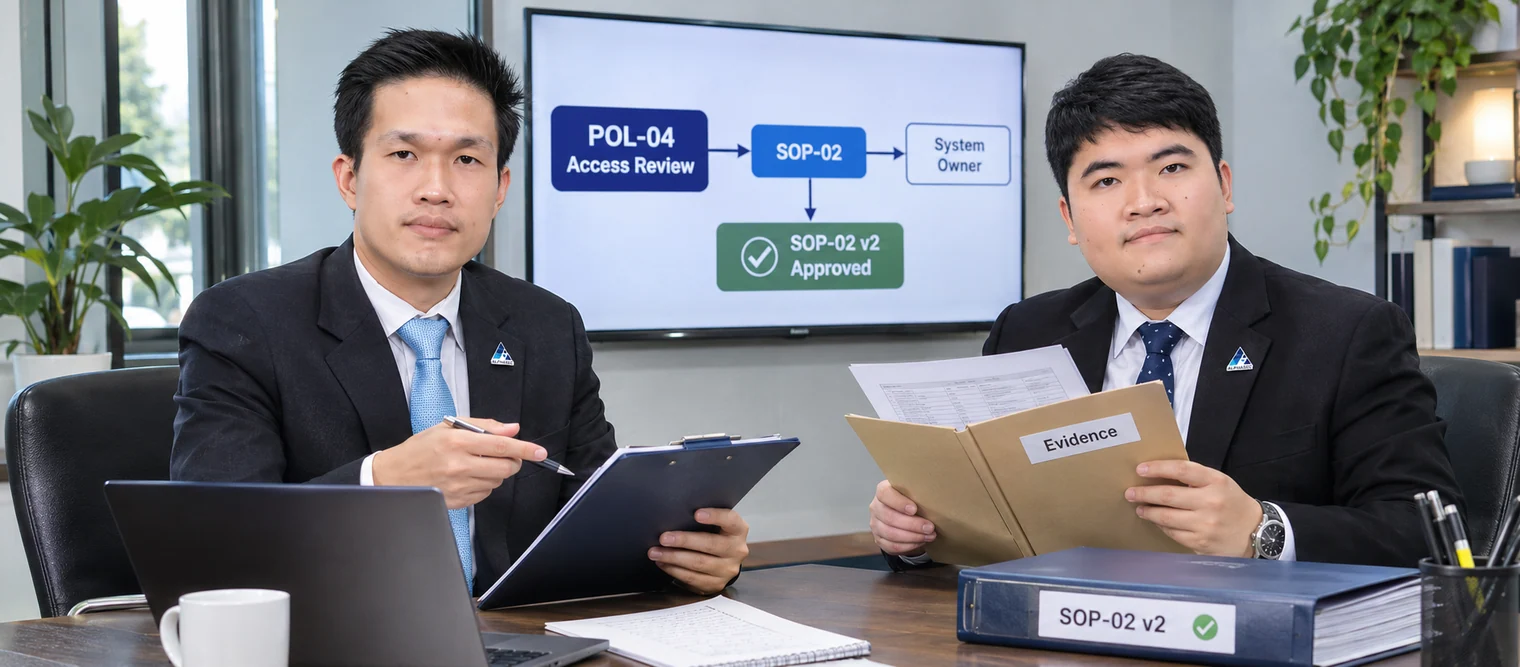
นโยบายกำหนดให้ทบทวนสิทธิ์ แต่ใครต้องทำเมื่อไร? - หลักฐานตัวอย่างข้อกำหนดที่ใช้
- POL-04 · ทบทวนสิทธิ์ผู้ใช้
- หลักฐานตัวอย่างขั้นตอนปฏิบัติงาน
- POL-04 → SOP-02 → เจ้าของระบบ
- หลักฐานตัวอย่างผลลัพธ์ในตัวอย่าง
- SOP-02 v2 · อนุมัติแล้ว
นโยบายมีข้อกำหนด แต่หน่วยงานยังไม่มีขั้นตอนส่งหลักฐาน
ทีมแปลงข้อกำหนดเป็นงาน ผู้อนุมัติ และรอบการดำเนินงาน
ลูกค้าได้ขั้นตอนที่นำไปใช้ได้พร้อมแผนปรับปรุงตามลำดับความเสี่ยง
ดูขอบเขต ขั้นตอน และสิ่งส่งมอบ
เหมาะกับองค์กรแบบใด
องค์กรที่ต้องการจัดวางระบบบริหาร เตรียมรับข้อกำหนดของลูกค้า หรือปรับปรุงโครงการที่มีอยู่
ขั้นตอนการดำเนินงาน
- 01
ประเมินสถานะและช่องว่าง
นโยบายเดิม เจ้าของมาตรการ ช่องว่างเอกสาร และข้อจำกัดธุรกิจ
สัมภาษณ์เจ้าของกระบวนการ ทบทวนเอกสารและตัวอย่างหลักฐาน ระบุช่องว่างตามกรอบที่ตกลง พร้อมแยกมาตรการที่ยังไม่มีออกจากมาตรการที่มีแล้วแต่ขาดหลักฐานการปฏิบัติ
- 02
วางแผนและสนับสนุนการนำไปใช้
โครงนโยบาย ขั้นตอนปฏิบัติ เส้นทางอนุมัติ และลำดับนำไปใช้
จัดลำดับงานตามความเสี่ยงธุรกิจและงานที่ต้องทำก่อน ร่วมกับผู้รับผิดชอบพัฒนานโยบาย ขั้นตอน หน้าที่ และแบบบันทึกหลักฐาน พร้อมสนับสนุนการนำไปใช้ผ่านการประชุมเชิงปฏิบัติการที่ตกลง
- 03
ทบทวนความพร้อมและการปรับปรุง
ความพร้อมเอกสารอนุมัติ แผนสื่อสาร และแผนปรับปรุงเป็นระยะ
ทบทวนหลักฐานการนำไปใช้ หารือประเด็นค้าง และยืนยันผู้รับผิดชอบงานที่เหลือ หากต้องรับรองหรือตรวจประเมินภายนอก จะเตรียมความพร้อมสำหรับกระบวนการตรวจประเมินอิสระที่เหมาะสม
สิ่งที่ลูกค้าจะได้รับ
- รายงานช่องว่างและทะเบียนแผนงานตามลำดับความสำคัญ
- นโยบาย แบบฟอร์มปฏิบัติงาน และแผนการนำไปใช้ตามขอบเขต
- สรุปความพร้อมและงานคงค้างสำหรับผู้บริหาร
ที่ปรึกษาเตรียมความพร้อม TISAX
เตรียมองค์กรในห่วงโซ่อุตสาหกรรมยานยนต์สำหรับการประเมิน TISAX ด้วยการตรวจช่องว่าง ปรับปรุงการควบคุม และเตรียมหลักฐาน อ่านรายละเอียดบริการ TISAX
แบบชิ้นส่วนต้นแบบถูกปกป้องตลอดห่วงโซ่อุปทานหรือไม่? - หลักฐานตัวอย่างตัวอย่างที่ตรวจ
- CAD-P04 · ข้อมูลจำกัดสิทธิ์ · PLANT-01
- หลักฐานตัวอย่างมาตรการที่ตรวจ
- PROJECT-P04 ↔ ACL-07 ↔ E-03
- หลักฐานตัวอย่างแผนที่ส่งมอบ
- ISA-04 · หลักฐานไม่ครบ → เจ้าของระบบ
ผู้ผลิตชิ้นส่วนได้รับแบบที่ต้องปกป้องจากลูกค้ายานยนต์
ทีมทบทวนขอบเขต สถานที่ การเข้าถึงต้นแบบ และหลักฐานตามเป้าหมายที่ตกลง
โรงงานได้รายการช่องว่างและแผนเตรียมหลักฐานสำหรับการประเมิน TISAX
ดูขอบเขต ขั้นตอน และสิ่งส่งมอบ
เหมาะกับองค์กรแบบใด
องค์กรที่ต้องการจัดวางระบบบริหาร เตรียมรับข้อกำหนดของลูกค้า หรือปรับปรุงโครงการที่มีอยู่
ขั้นตอนการดำเนินงาน
- 01
ประเมินสถานะและช่องว่าง
เป้าหมายลูกค้า ขอบเขตประเมิน สถานที่ และหัวข้อ VDA ISA ที่เกี่ยวข้อง
สัมภาษณ์เจ้าของกระบวนการ ทบทวนเอกสารและตัวอย่างหลักฐาน ระบุช่องว่างตามกรอบที่ตกลง พร้อมแยกมาตรการที่ยังไม่มีออกจากมาตรการที่มีแล้วแต่ขาดหลักฐานการปฏิบัติ
- 02
วางแผนและสนับสนุนการนำไปใช้
ประเมินตนเอง ISA ปกป้องข้อมูล ควบคุมคู่ค้า และช่องว่างหลักฐาน
จัดลำดับงานตามความเสี่ยงธุรกิจและงานที่ต้องทำก่อน ร่วมกับผู้รับผิดชอบพัฒนานโยบาย ขั้นตอน หน้าที่ และแบบบันทึกหลักฐาน พร้อมสนับสนุนการนำไปใช้ผ่านการประชุมเชิงปฏิบัติการที่ตกลง
- 03
ทบทวนความพร้อมและการปรับปรุง
ความพร้อมตรวจโดยผู้ตรวจประเมิน TISAX ที่ ENX อนุมัติ
ทบทวนหลักฐานการนำไปใช้ หารือประเด็นค้าง และยืนยันผู้รับผิดชอบงานที่เหลือ หากต้องรับรองหรือตรวจประเมินภายนอก จะเตรียมความพร้อมสำหรับกระบวนการตรวจประเมินอิสระที่เหมาะสม
สิ่งที่ลูกค้าจะได้รับ
- รายงานช่องว่างและทะเบียนแผนงานตามลำดับความสำคัญ
- นโยบาย แบบฟอร์มปฏิบัติงาน และแผนการนำไปใช้ตามขอบเขต
- สรุปความพร้อมและงานคงค้างสำหรับผู้บริหาร
กรอบและแนวทางที่เกี่ยวข้อง
ที่ปรึกษาพัฒนากระบวนการตาม ISO/IEC 29110
ช่วยพัฒนากระบวนการซอฟต์แวร์ด้วยการฝึกอบรม ให้คำปรึกษา และตรวจประเมินความพร้อมตาม ISO/IEC 29110
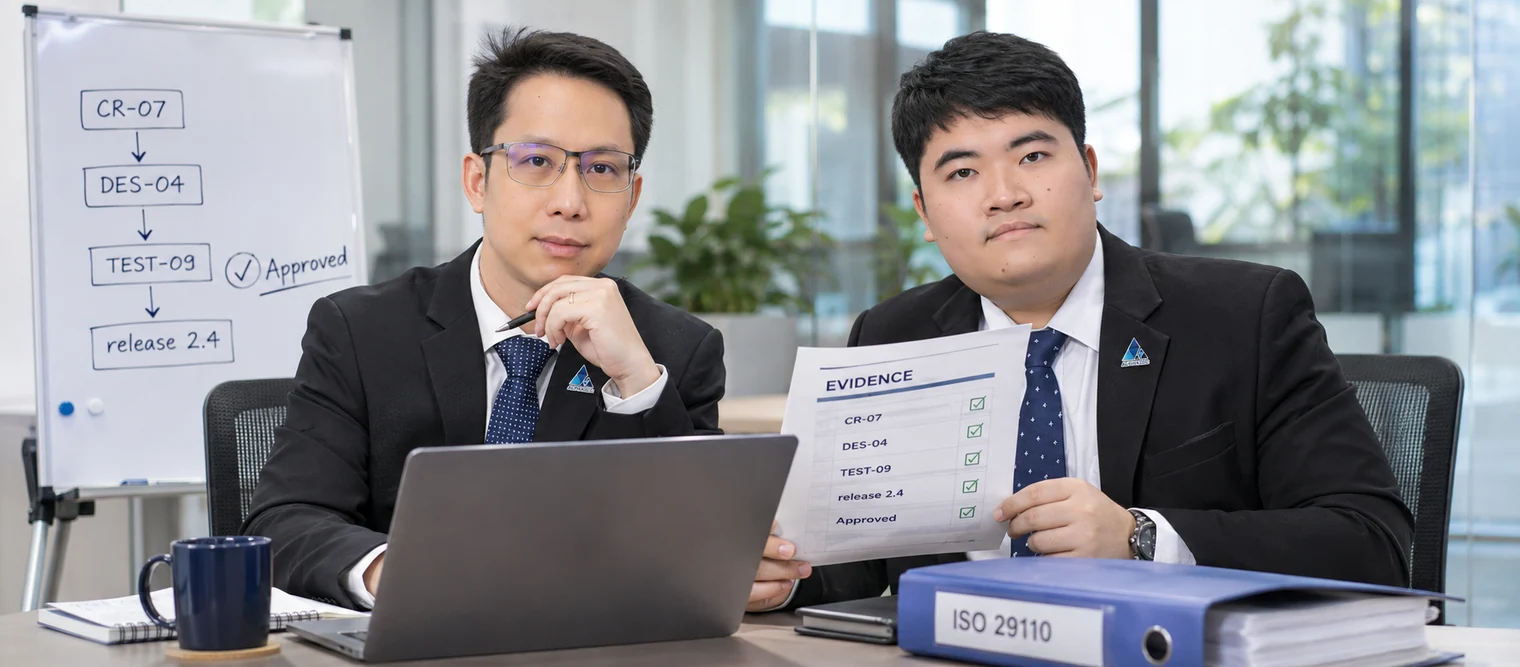
ทีมพัฒนาตามรอยจากความต้องการไปถึงผลทดสอบได้หรือไม่? - หลักฐานตัวอย่างการเปลี่ยนแปลง
- CR-07 → release 2.4
- หลักฐานตัวอย่างลำดับเหตุการณ์
- CR-07 → DES-04 → TEST-09
- หลักฐานตัวอย่างหลักฐานที่ตรวจ
- release 2.4 · TEST-09 · ลงนามอนุมัติ
โครงการซอฟต์แวร์มีคำขอเปลี่ยนแปลงใกล้วันส่งมอบ
ทีมตรวจการอนุมัติรุ่น เอกสารออกแบบ และผลทดสอบที่เกี่ยวข้องกับคำขอนั้น
ผู้จัดการโครงการได้แม่แบบและหลักฐานสำหรับควบคุมการส่งมอบครั้งถัดไป
ดูขอบเขต ขั้นตอน และสิ่งส่งมอบ
เหมาะกับองค์กรแบบใด
องค์กรที่ต้องการจัดวางระบบบริหาร เตรียมรับข้อกำหนดของลูกค้า หรือปรับปรุงโครงการที่มีอยู่
ขั้นตอนการดำเนินงาน
- 01
ประเมินสถานะและช่องว่าง
ขอบเขตโครงการซอฟต์แวร์ บทบาททีม และวิธีส่งมอบปัจจุบัน
สัมภาษณ์เจ้าของกระบวนการ ทบทวนเอกสารและตัวอย่างหลักฐาน ระบุช่องว่างตามกรอบที่ตกลง พร้อมแยกมาตรการที่ยังไม่มีออกจากมาตรการที่มีแล้วแต่ขาดหลักฐานการปฏิบัติ
- 02
วางแผนและสนับสนุนการนำไปใช้
การบริหารโครงการ พัฒนาซอฟต์แวร์ จัดการ Configuration และบันทึกตรวจยืนยัน
จัดลำดับงานตามความเสี่ยงธุรกิจและงานที่ต้องทำก่อน ร่วมกับผู้รับผิดชอบพัฒนานโยบาย ขั้นตอน หน้าที่ และแบบบันทึกหลักฐาน พร้อมสนับสนุนการนำไปใช้ผ่านการประชุมเชิงปฏิบัติการที่ตกลง
- 03
ทบทวนความพร้อมและการปรับปรุง
แบบฟอร์มโครงการ หลักฐานกระบวนการ และงานเตรียมตรวจประเมิน
ทบทวนหลักฐานการนำไปใช้ หารือประเด็นค้าง และยืนยันผู้รับผิดชอบงานที่เหลือ หากต้องรับรองหรือตรวจประเมินภายนอก จะเตรียมความพร้อมสำหรับกระบวนการตรวจประเมินอิสระที่เหมาะสม
สิ่งที่ลูกค้าจะได้รับ
- รายงานช่องว่างและทะเบียนแผนงานตามลำดับความสำคัญ
- นโยบาย แบบฟอร์มปฏิบัติงาน และแผนการนำไปใช้ตามขอบเขต
- สรุปความพร้อมและงานคงค้างสำหรับผู้บริหาร
ควรเตรียม ISO 27001 หรือ TISAX ก่อน?
ถ้าต้องการวางระบบบริหารความมั่นคงปลอดภัย ให้เริ่มจากขอบเขต ISMS ตาม ISO/IEC 27001:2022 หากคู่ค้าในอุตสาหกรรมยานยนต์ขอผล TISAX ให้ยืนยันสถานที่และวัตถุประสงค์การประเมินที่คู่ค้าต้องการก่อน
ข้อมูลที่ควรเตรียมสำหรับ ISO 27001 / TISAX| สถานการณ์ | สิ่งที่ควรเตรียม |
|---|
| ISO/IEC 27001 | กำหนดขอบเขต ISMS เจ้าของความเสี่ยง และหลักฐานการทำงานของมาตรการ |
|---|
| TISAX | รวบรวมข้อกำหนดของคู่ค้า ขอบเขตสถานที่ และข้อมูลที่ต้องคุ้มครอง |
|---|
มีใบรับรอง ISO 27001 แล้วส่งแทนผล TISAX ได้ไหม?
สอบถามคู่ค้าว่าต้องการผล TISAX ระดับใด หลักฐานจาก ISMS นำมาใช้เตรียมตัวได้ แต่การรับและแลกเปลี่ยนผล TISAX มีขั้นตอนของ ENX
อ่านเพิ่มเติมจาก ENX Association — TISAX และ ISO/IEC 27001:2022 หรือดูบริการการบริหารความต่อเนื่องทางธุรกิจของ ALPHASEC
คำถามที่พบบ่อย
ที่ปรึกษา ISO/IEC 27001 ช่วยอะไรบ้าง
จัดทำระบบ ISMS ตรวจประเมินภายใน และเตรียมความพร้อมก่อนตรวจรับรอง โดยอิงบริบทและความเสี่ยงด้านสารสนเทศขององค์กร
จะแสดงว่านโยบายใช้งานได้จริงอย่างไร
โดยเชื่อมความเสี่ยงแต่ละข้อกับมาตรการใน Statement of Applicability ผู้รับผิดชอบ และหลักฐานการปฏิบัติงานจริง
ALPHASEC เป็นผู้ออกใบรับรอง ISO 27001 หรือไม่
ไม่ใช่ เราช่วยสร้างและทบทวนระบบ ISMS ส่วนใบรับรองออกโดยหน่วยรับรองที่ได้รับการรับรองระบบงานหลังการตรวจ
LET’S UNDERSTAND YOUR NEEDS
เล่าโจทย์ของคุณ
ให้เราช่วยประเมิน
ตอบคำถามตามบริการที่สนใจ ตรวจทานสรุปความต้องการ แล้วส่งให้ทีมงานติดต่อกลับ
กรุณาระบุข้อมูลโดยสรุป ไม่ต้องแนบรหัสผ่าน ข้อมูลบัตร หรือหลักฐานระบบที่เป็นความลับ
อ่านประกาศความเป็นส่วนตัว
กรณีเร่งด่วน ติดต่อ 091 003 4852
พูดคุยความต้องการกับทีม ALPHASEC โดยตรง
ติดต่อทีม ALPHASECบริการที่เกี่ยวข้อง
Privacy, Data & AI Governance
วางระบบบริหารจัดการ AI ที่มีผู้รับผิดชอบชัดเจน ควบคุมความเสี่ยงได้ และพร้อมหลักฐานสำหรับการรับรอง
Governance, Risk & Compliance
สำรวจการใช้งานการเข้ารหัส ประเมินความเสี่ยงด้านควอนตัม และวางแผนย้ายสู่อัลกอริทึม Post-Quantum อย่างเป็นขั้นตอน
Governance, Risk & Compliance
สนับสนุน Merchant และ Service Provider ตั้งแต่กำหนดขอบเขต เตรียมความพร้อม จนถึงการตรวจประเมินและเอกสารที่เหมาะกับองค์กร
Governance, Risk & Compliance
สนับสนุนการประเมินช่องว่างและวางระบบกำกับดูแลด้านเทคโนโลยีสารสนเทศให้เหมาะกับธุรกิจประกันภัย
Governance, Risk & Compliance
สอบทานกระบวนการและมาตรการควบคุมของระบบกรมธรรม์อิเล็กทรอนิกส์ตามขอบเขตที่ตกลง