Cyber Defense & Managed Security

บริการ MDR ตรวจจับและตอบสนองภัยคุกคาม

ผสานข้อมูลจาก Endpoint และ Server กับการวิเคราะห์ของผู้เชี่ยวชาญ เพื่อช่วยตรวจจับ สืบสวน และประสานการตอบสนอง

ขอประเมินความพร้อม MDR
กรณีตัวอย่าง
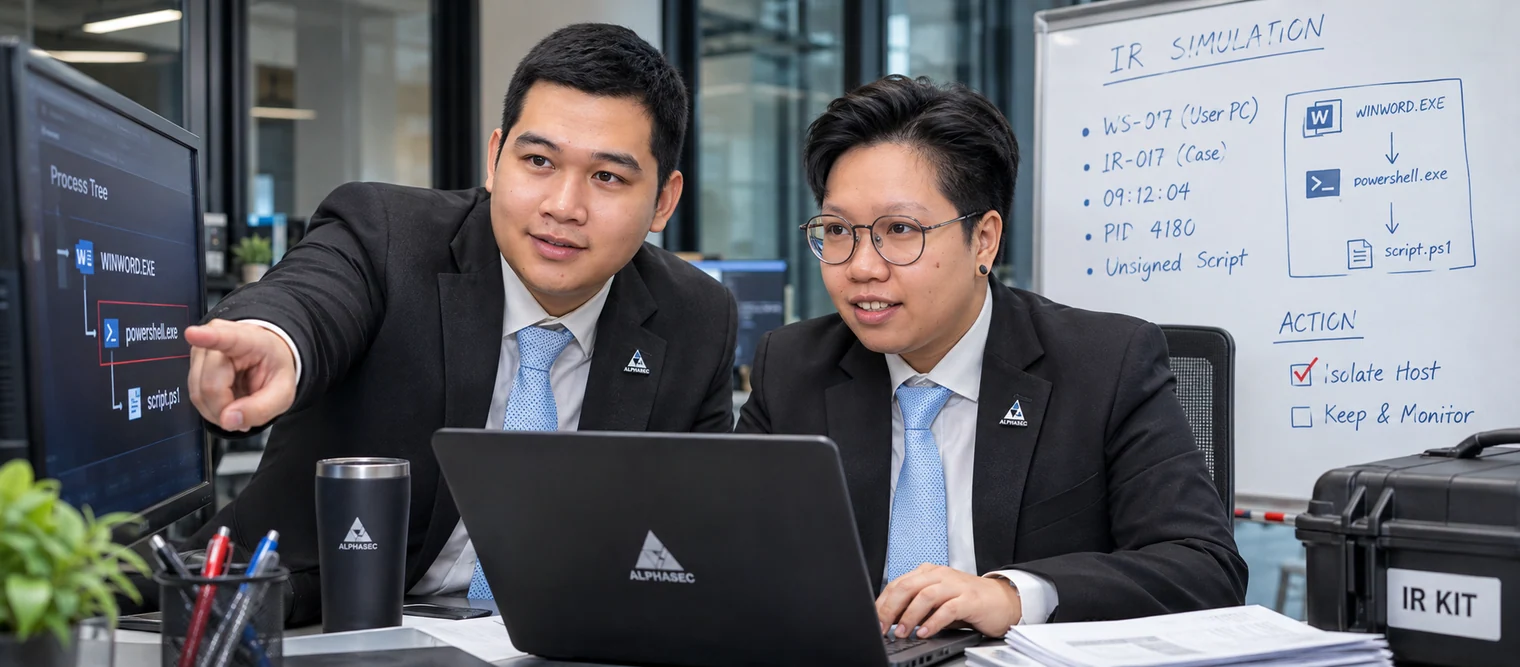
เครื่องพนักงานเปิดโปรแกรมผิดปกติ ต้องแยกเครื่องหรือไม่?
ภาพจำลองการปฏิบัติงานของทีม ALPHASEC · ผู้ตรวจสอบไล่ดูโปรเซสบนจอวิเคราะห์ร่วมกับเครื่องปลายทางที่เกี่ยวข้อง
ภาพจำลองการปฏิบัติงาน
หลักฐานตัวอย่างเหตุการณ์ที่ตรวจพบ
WINWORD.EXE → powershell.exe
หลักฐานตัวอย่างลำดับเหตุการณ์
09:12:04 · PID 4180 · สคริปต์ไม่มีลายเซ็น · WS-017
หลักฐานตัวอย่างงานติดตาม
IR-017 · แยกเครื่องตามสิทธิ์ที่อนุมัติ
เครื่องปลายทางแจ้งว่าโปรแกรมเอกสารเรียกคำสั่งที่พบไม่บ่อย

รายละเอียดบริการ

จากการประเมินสู่ผลลัพธ์ที่นำไปใช้ได้จริง

เหมาะกับองค์กรแบบใด

ทีมที่ต้องการมองเห็นความเสี่ยงต่อเนื่อง มีเจ้าของการแจ้งเตือนชัดเจน และมีกระบวนการตอบสนองที่ทำซ้ำได้

ขั้นตอนการดำเนินงาน

  1. สำรวจและเตรียมเชื่อมต่อบริการ

    ความครอบคลุม Endpoint ความพร้อม Telemetry และอำนาจดำเนินการตอบสนอง

    ระบุทรัพย์สิน แหล่งข้อมูล และผู้รับผิดชอบ ตกลงความครอบคลุม ระยะเก็บข้อมูล เวลาบริการ ช่องทางยกระดับเหตุ และอำนาจตอบสนอง ก่อนตั้งค่าและตรวจคุณภาพข้อมูล

  2. เฝ้าระวังและตรวจสอบเหตุ

    Process ต้องสงสัย กิจกรรมบัญชี และการสืบสวนภัยจากหลักฐาน

    ตรวจการแจ้งเตือนตามกรณีใช้งานที่ตกลง เชื่อมโยงบริบทและตรวจสอบกิจกรรมต้องสงสัย บันทึกระดับเหตุ ทรัพย์สินที่ได้รับผล และหลักฐาน พร้อมปรับลดสัญญาณรบกวนร่วมกับทีมลูกค้า

  3. ประสานตอบสนองและทบทวนบริการ

    ประสานการจำกัดเหตุ ปิดกรณี และปรับปรุงการป้องกัน Endpoint

    ยกระดับประเด็นที่ยืนยันแล้วและประสานงานตามอำนาจที่องค์กรอนุมัติ ทบทวนแนวโน้ม ความเสี่ยงค้าง และช่องว่างความครอบคลุมตามรอบรายงาน พร้อมกำหนดผู้รับผิดชอบการปรับปรุง

สิ่งที่ลูกค้าจะได้รับ

  • ขอบเขตเชื่อมต่อ ค่าตั้งต้น และตารางการยกระดับเหตุ
  • บันทึกการตรวจสอบและการแจ้งเตือนตามระดับความสำคัญ
  • รายงานบริการ ข้อเสนอการปรับแต่ง และการติดตามงาน

ประเมินความพร้อมก่อนเลือก MDR

ทบทวนจำนวน Endpoint, Server และ EDR เดิม พร้อมกำหนดผู้รับผิดชอบการตอบสนอง เพื่อจัดทำข้อเสนอ ราคา เวลาบริการ และ SLA ตามขอบเขตที่ตกลงก่อนเริ่มงาน

ขอข้อเสนอ MDR

บริการเฉพาะทาง

เครื่องมือความปลอดภัย ลิขสิทธิ์ และบริการสนับสนุน

จัดหาเครื่องมือ ลิขสิทธิ์ การต่ออายุ และสนับสนุนการติดตั้ง สำหรับการจัดการช่องโหว่ Endpoint และงานปฏิบัติการด้านความปลอดภัย
กรณีตัวอย่าง
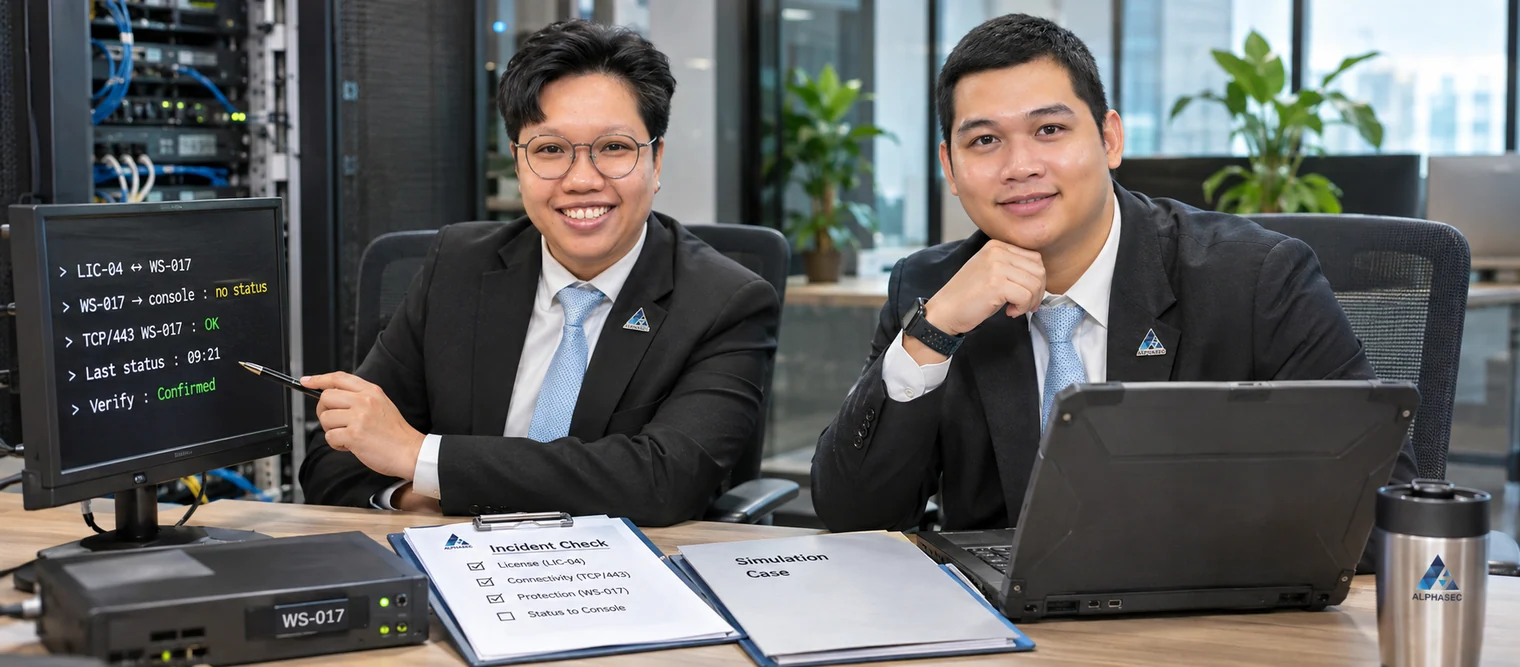
ไลเซนส์ยังมีอยู่ แต่เครื่องสำคัญได้รับการป้องกันจริงหรือไม่?
ภาพจำลองการปฏิบัติงานของทีม ALPHASEC · วิศวกรสนับสนุนตรวจเครื่องที่หยุดส่งสถานะกลับคอนโซล
ภาพจำลองการปฏิบัติงาน
หลักฐานตัวอย่างรายการทรัพย์สิน
LIC-04 ↔ WS-017 · เครื่องไม่ส่งสถานะ
หลักฐานตัวอย่างการทดสอบ
WS-017 → console · TCP/443
หลักฐานตัวอย่างผลตรวจซ้ำ
WS-017 · การส่งสถานะ 09:21 · ตรวจยืนยันแล้ว
รายการเครื่องที่ควรติดตั้งต่างจากจำนวนที่ส่งสถานะเข้าคอนโซล
ดูขอบเขต ขั้นตอน และสิ่งส่งมอบ

เหมาะกับองค์กรแบบใด

องค์กรที่เริ่มใช้ระบบความปลอดภัยหรือข้อมูล เปลี่ยนเครื่องมือ หรือเชื่อมเทคโนโลยีกับกระบวนการปฏิบัติงาน

ขั้นตอนการดำเนินงาน

  1. เก็บความต้องการและออกแบบ

    ความต้องการผลิตภัณฑ์ License เดิม ขอบเขตติดตั้ง และความต้องการสนับสนุน

    วิเคราะห์ผู้ใช้ แหล่งข้อมูล และขั้นตอนที่ต้องการ ยืนยันความสามารถผลิตภัณฑ์ สิทธิใช้งาน การเชื่อมต่อ และเกณฑ์ตรวจรับ ก่อนตกลงแบบและขอบเขตติดตั้ง

  2. ตั้งค่าและเชื่อมต่อระบบ

    ติดตั้ง ตั้งค่า แก้ปัญหาเทคนิค และประสานเจ้าของผลิตภัณฑ์

    ตั้งค่าสภาพแวดล้อม บทบาท และขั้นตอนตามที่ตกลง เชื่อมแหล่งข้อมูลที่อนุมัติ ทดสอบสถานการณ์ตัวอย่าง และบันทึกค่าตั้ง ข้อยกเว้น และปัญหาที่ต้องแก้ไข

  3. ตรวจรับและส่งมอบการใช้งาน

    บันทึกค่าตั้ง ขอบเขตสนับสนุน และวางแผนต่ออายุหรือบำรุงรักษา

    ตรวจรับตามเกณฑ์ ฝึกอบรมผู้ดูแลที่กำหนด และส่งมอบแนวทางปฏิบัติงาน ยืนยันเจ้าของงานสนับสนุน ประเด็นค้าง และกระบวนการเปลี่ยนแปลงหรือขอรับบริการภายหลัง

สิ่งที่ลูกค้าจะได้รับ

  • บันทึกความต้องการและการตั้งค่าระบบ
  • สถานการณ์ทดสอบและผลตรวจรับ
  • คู่มือผู้ดูแลและการส่งมอบงานสนับสนุน
  • Nessus / Qualys
  • Endpoint Security
  • Certificate Management
  • Technical Support
ปรึกษาบริการนี้
LET’S UNDERSTAND YOUR NEEDS

เล่าโจทย์ของคุณ
ให้เราช่วยประเมิน

ตอบคำถามตามบริการที่สนใจ ตรวจทานสรุปความต้องการ แล้วส่งให้ทีมงานติดต่อกลับ

กรุณาระบุข้อมูลโดยสรุป ไม่ต้องแนบรหัสผ่าน ข้อมูลบัตร หรือหลักฐานระบบที่เป็นความลับ

อ่านประกาศความเป็นส่วนตัว

กรณีเร่งด่วน ติดต่อ 091 003 4852

พูดคุยความต้องการกับทีม ALPHASEC โดยตรง

ติดต่อทีม ALPHASEC

บริการที่เกี่ยวข้อง

Cyber Defense & Managed Security

Cyber Security Operations Center (CSOC)

เฝ้าระวังและวิเคราะห์เหตุการณ์ความปลอดภัยจากข้อมูลระบบ พร้อมจัดลำดับความสำคัญและส่งต่อเหตุให้ผู้รับผิดชอบ

↗
Cyber Defense & Managed Security

Incident Response & Digital Forensics

สนับสนุนการตรวจสอบเหตุไซเบอร์ การรักษาพยานหลักฐาน และการตัดสินใจเพื่อควบคุมผลกระทบ

↗

MDR ต่างจาก EDR และ SOC อย่างไร?

EDR เป็นเครื่องมือตรวจจับบนอุปกรณ์ MDR เพิ่มผู้เชี่ยวชาญและกระบวนการสืบสวนและประสานตอบสนองตามขอบเขต ส่วน SOC คือทีมและรูปแบบปฏิบัติการที่ครอบคลุมข้อมูลหลายระบบ ทั้งสามทำงานร่วมกันได้