หน้าหลัก / Governance, Risk & Compliance
Governance, Risk & Compliance
ที่ปรึกษาและตรวจประเมิน PCI DSS
สนับสนุน Merchant และ Service Provider ตั้งแต่กำหนดขอบเขต เตรียมความพร้อม จนถึงการตรวจประเมินและเอกสารที่เหมาะกับองค์กร
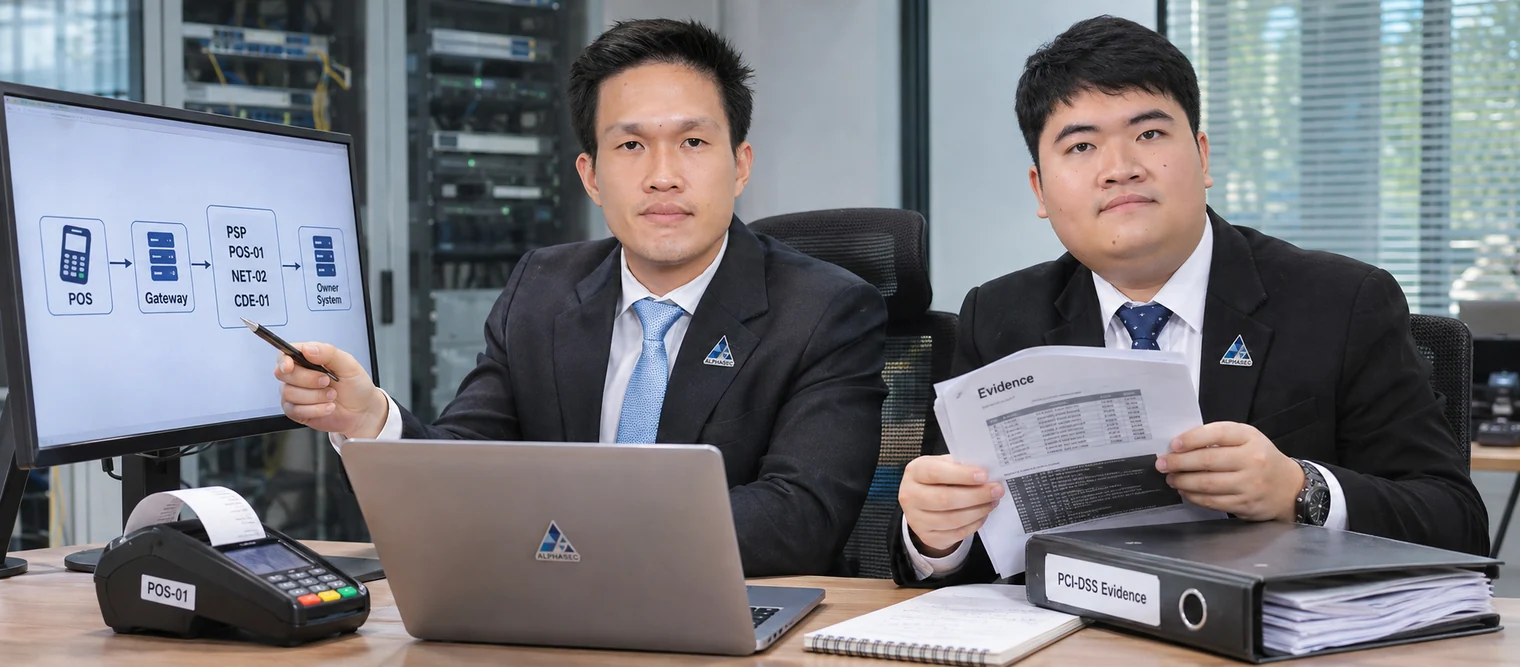
ปรึกษาขอบเขตบริการข้อมูลบัตรผ่านระบบใดบ้างตั้งแต่รับชำระจนจบรายการ? - หลักฐานตัวอย่างเส้นทางข้อมูล
- POS จุดรับข้อมูลบัตร → payment gateway → PSP
- หลักฐานตัวอย่างขอบเขตที่ตรวจ
- POS-01 / NET-02 / PSP
- หลักฐานตัวอย่างแผนที่ส่งมอบ
- CDE-01 → เจ้าของระบบ → หลักฐาน
ร้านค้ามีหลายช่องทางรับชำระและใช้ผู้ให้บริการภายนอก
ทีมทำแผนผังข้อมูลบัตร ตรวจขอบเขตและหลักฐานตามวิธีประเมินที่เหมาะสม
ลูกค้าเห็นขอบเขตที่ต้องดูแล ช่องว่าง และหลักฐานที่ต้องเตรียมสำหรับการประเมิน
รายละเอียดบริการ
จากการประเมินสู่ผลลัพธ์ที่นำไปใช้ได้จริง
เหมาะกับองค์กรแบบใด
องค์กรที่ต้องการจัดวางระบบบริหาร เตรียมรับข้อกำหนดของลูกค้า หรือปรับปรุงโครงการที่มีอยู่
ขั้นตอนการดำเนินงาน
- 01
ประเมินสถานะและช่องว่าง
ช่องทางรับชำระ การไหลของข้อมูลบัตร ผู้ให้บริการภายนอก และรูปแบบการประเมินที่เหมาะสม
สัมภาษณ์เจ้าของกระบวนการ ทบทวนเอกสารและตัวอย่างหลักฐาน ระบุช่องว่างตามกรอบที่ตกลง พร้อมแยกมาตรการที่ยังไม่มีออกจากมาตรการที่มีแล้วแต่ขาดหลักฐานการปฏิบัติ
- 02
วางแผนและสนับสนุนการนำไปใช้
มาตรการในขอบเขต การแบ่งเครือข่าย บันทึกการปฏิบัติ และหลักฐานทดสอบทางเทคนิค
จัดลำดับงานตามความเสี่ยงธุรกิจและงานที่ต้องทำก่อน ร่วมกับผู้รับผิดชอบพัฒนานโยบาย ขั้นตอน หน้าที่ และแบบบันทึกหลักฐาน พร้อมสนับสนุนการนำไปใช้ผ่านการประชุมเชิงปฏิบัติการที่ตกลง
- 03
ตรวจประเมินและรายงานการรับรอง
รายงาน ROC/AOC หรือสนับสนุน SAQ ตามรูปแบบที่ใช้ พร้อมข้อค้นพบและแผนแก้ไข
นำเสนอข้อค้นพบ ความเสี่ยง หลักฐาน และคำแนะนำที่นำไปใช้ได้ ระบุคำชี้แจงผู้บริหาร ผู้รับผิดชอบ และกำหนดแก้ไข พร้อมทบทวนหลักฐานเมื่อรวมงานติดตาม ทั้งนี้ข้อสรุปการรับรองขึ้นกับเกณฑ์และผลประเมินจริง
สิ่งที่ลูกค้าจะได้รับ
- รายงานช่องว่างและทะเบียนแผนงานตามลำดับความสำคัญ
- นโยบาย แบบฟอร์มปฏิบัติงาน และแผนการนำไปใช้ตามขอบเขต
- รายงานผลประเมิน หลักฐานประกอบ และทะเบียนแผนแก้ไขตามรูปแบบการรับรองที่ตกลง
กรอบและแนวทางที่เกี่ยวข้อง
ก่อนเริ่มโครงการ
เรายืนยันขอบเขต หน้าที่รับผิดชอบ หลักฐาน ระยะเวลา และสิ่งส่งมอบในข้อเสนอ โดยปรับกิจกรรมข้างต้นให้เหมาะกับระบบและเป้าหมายที่ตกลงกับองค์กรของคุณ
ก่อนเลือกบริการ: คำถามที่พบบ่อย
ควรเริ่มจาก SAQ หรือ ROC?
รูปแบบการประเมินขึ้นอยู่กับบทบาท Merchant หรือ Service Provider กระบวนการรับชำระเงิน ขอบเขตระบบ และข้อกำหนดของผู้รับผลประเมิน ควรยืนยันกับธนาคารผู้รับบัตรหรือผู้เกี่ยวข้องก่อนเลือกเอกสาร ทีม QSA ช่วยทบทวนขอบเขตและข้อมูลประกอบการตัดสินใจได้
งานที่ปรึกษา PCI DSS กับงานตรวจประเมินต่างกันอย่างไร?
งานที่ปรึกษาช่วยวิเคราะห์ช่องว่าง วางแผนปรับปรุงและเตรียมหลักฐาน ส่วนงานตรวจประเมินพิจารณาการปฏิบัติตามข้อกำหนดจากหลักฐานจริง ขอบเขต บทบาท และสิ่งส่งมอบต้องระบุชัดเจนในข้อเสนอ ผลประเมินขึ้นอยู่กับสถานะการปฏิบัติตามข้อกำหนดขององค์กร
ขอประเมินราคา PCI DSS ต้องส่งข้อมูลอะไร?
เริ่มจากประเภทธุรกิจ ผังการรับชำระเงิน ช่องทางที่ใช้ ระบบและผู้ให้บริการภายนอก ขอบเขตการจัดเก็บหรือประมวลผลข้อมูลบัตร ผลประเมินเดิม และกำหนดเวลาที่ต้องการ ส่งเพียงข้อมูลภาพรวมผ่านแบบฟอร์ม แล้วนัดช่องทางที่เหมาะสมสำหรับรายละเอียดที่เป็นความลับ
ดูทีมผู้เชี่ยวชาญ · ข้อมูลบริษัทและมาตรฐาน · ขอประเมินขอบเขตและค่าบริการ
บริการเฉพาะทาง
ประสานการสแกนช่องโหว่กับ Approved Scanning Vendor
ประสานการสแกนช่องโหว่ภายนอกผ่าน Approved Scanning Vendor พร้อมช่วยทบทวนผลและประสานการสแกนซ้ำ
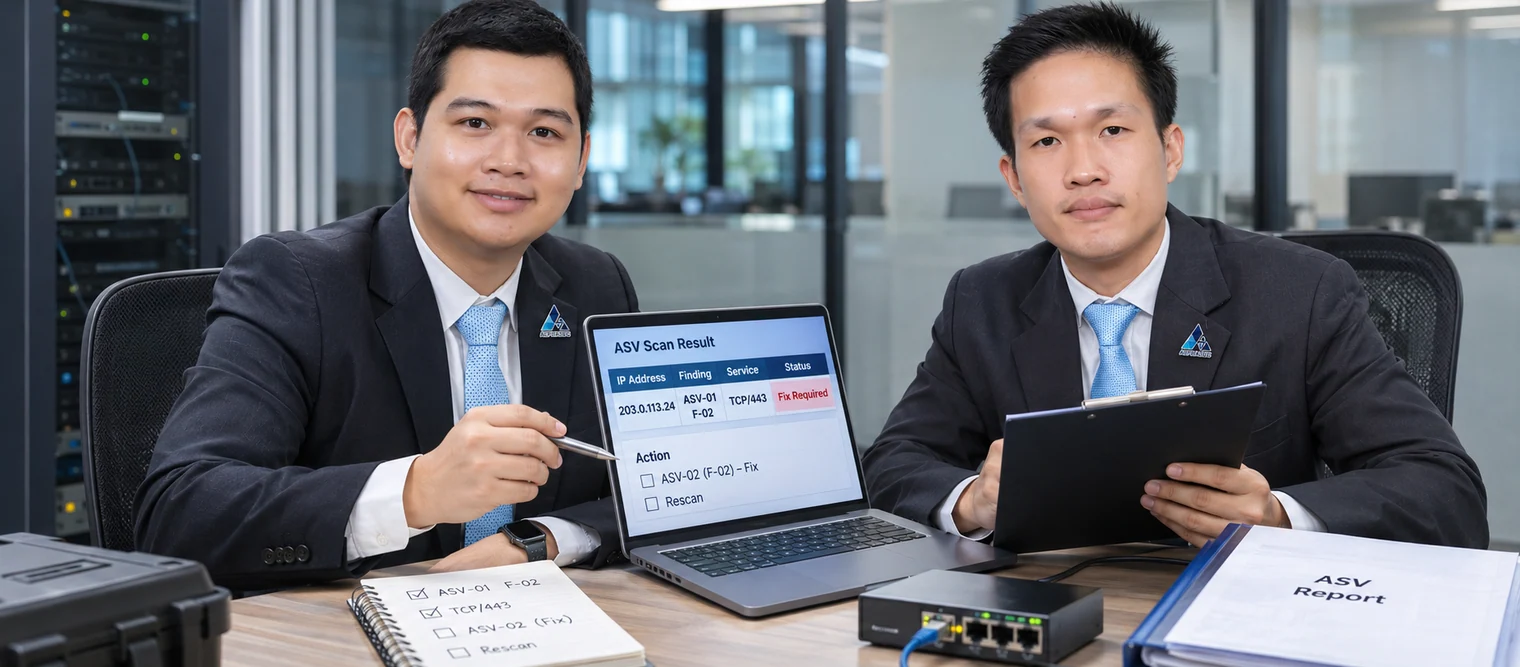
รายการที่ ASV พบต้องแก้อย่างไรจึงตรวจซ้ำได้? - หลักฐานตัวอย่างขอบเขตที่ตรวจ
- 203.0.113.24 · ASV-01
- หลักฐานตัวอย่างข้อค้นพบ
- F-02 · TCP/443 → ทีมเครือข่าย · แก้ไข
- หลักฐานตัวอย่างผลตรวจซ้ำ
- ASV-02 · F-02 → ตรวจซ้ำ
ธุรกิจยืนยันรายการ IP ภายนอกที่จะให้ ASV สแกน
ทีมประสานการตรวจผลและส่งรายการที่เกี่ยวข้องให้เจ้าของระบบแก้ไข
ลูกค้าได้รับรายงานจาก ASV และผลการสแกนซ้ำตามที่ตกลง
ดูขอบเขต ขั้นตอน และสิ่งส่งมอบ
เหมาะกับองค์กรแบบใด
ทีม IT และทีมพัฒนาที่เตรียมเปิดใช้งานระบบ ตรวจสอบผลการปรับปรุง หรือประเมินระบบสำคัญต่อธุรกิจ
ขั้นตอนการดำเนินงาน
- 01
กำหนดขอบเขตและเงื่อนไขทดสอบ
ขอบเขตสแกนภายนอกและประสาน Approved Scanning Vendor
ตกลงเป้าหมาย ระดับสิทธิ ช่วงเวลาทดสอบ ข้อจำกัดธุรกิจ และเงื่อนไขหยุดทดสอบ ยืนยันการอนุญาตเป็นลายลักษณ์อักษรและเตรียมบัญชี เครือข่าย หรือข้อมูลทดสอบที่จำเป็น
- 02
ทดสอบและยืนยันข้อค้นพบ
นัดสแกน ASV ทบทวนผล ข้อยกเว้น และประสานแก้ไข
ใช้เครื่องมือที่เหมาะสมร่วมกับการตรวจสอบโดยผู้เชี่ยวชาญตามเป้าหมายทดสอบ ยืนยันข้อค้นพบ เก็บหลักฐานที่ตรวจย้อนกลับได้ และแยกประเด็นที่ยืนยันแล้วออกจากผลที่ยังต้องการข้อมูลเพิ่ม
- 03
เสนอแนวทางแก้ไขและทดสอบซ้ำ
ผลสแกนที่ออกโดยผู้ให้บริการ ASV และติดตามสแกนซ้ำตามขอบเขต
อธิบายผลกระทบธุรกิจ องค์ประกอบที่ได้รับผล และแนวทางแก้ไขในรายงานเทคนิคและสรุปผู้บริหาร ทดสอบซ้ำประเด็นที่แก้แล้วตามข้อตกลง พร้อมระบุสถานะและขอบเขตที่ตรวจจริง
สิ่งที่ลูกค้าจะได้รับ
- ขอบเขตและแผนทดสอบที่ตกลง
- ข้อค้นพบทางเทคนิคพร้อมหลักฐานและลำดับการแก้ไข
- สรุปผู้บริหารและบันทึกผลทดสอบซ้ำตามขอบเขต
ผลการสแกน ASV ออกโดย Approved Scanning Vendor ที่เลือก ALPHASEC ประสานขอบเขต การแก้ไข และติดตามผล
กรอบและแนวทางที่เกี่ยวข้อง
PCI CPSA (Physical & Logical) — ตรวจประเมินความปลอดภัยการผลิตบัตร ด้านกายภาพและระบบสารสนเทศ
ตรวจประเมินความปลอดภัยการผลิตและจัดเตรียมบัตร (Card Production Security Assessment) ครอบคลุม Physical ด้านสถานที่และการควบคุมทางกายภาพ และ Logical ด้านข้อมูลบัตร การบันทึกข้อมูลเฉพาะบุคคล PIN และกระบวนการจัดการกุญแจเข้ารหัส โดยกำหนดขอบเขตของแต่ละส่วนอย่างชัดเจน
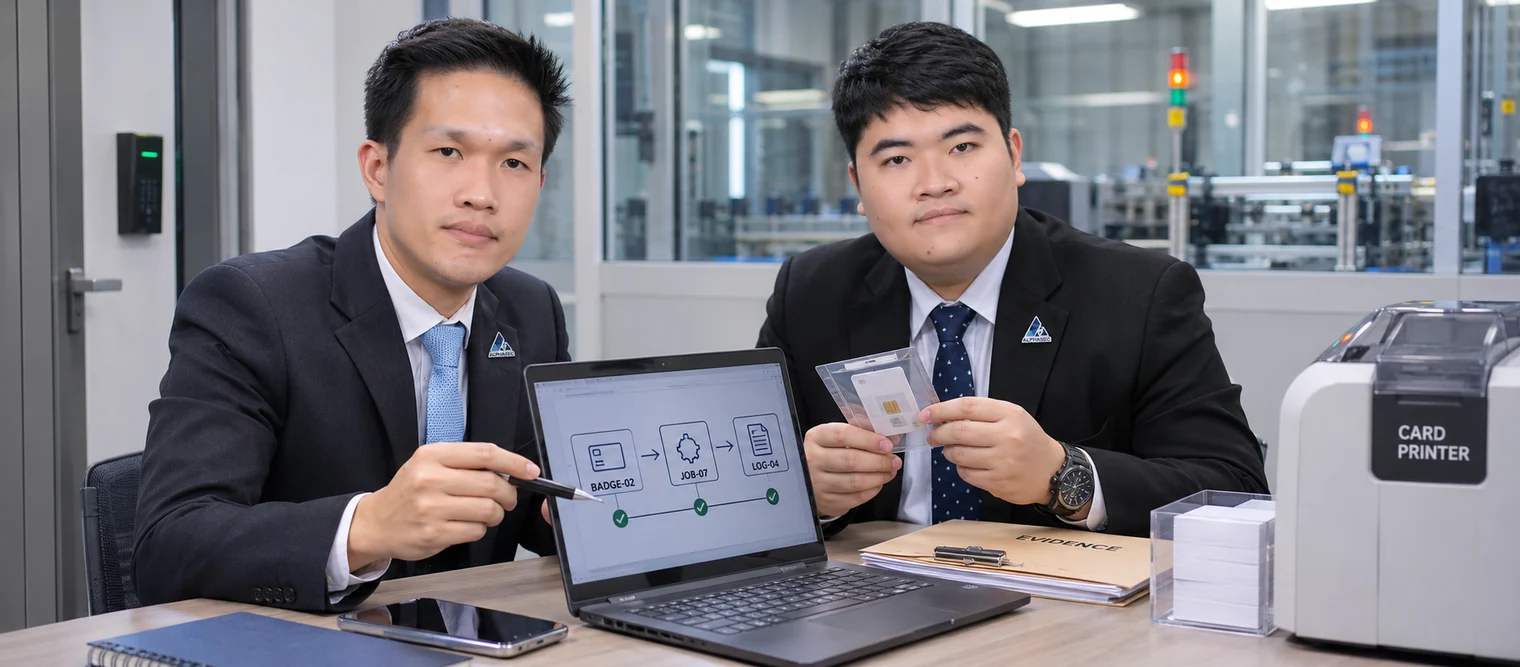
ขั้นตอนผลิตบัตรเชื่อมความปลอดภัยทางกายภาพกับระบบอย่างไร? - หลักฐานตัวอย่างขอบเขตที่ตรวจ
- ZONE-P / HOST-L · ขอบเขต
- หลักฐานตัวอย่างหลักฐานที่ตรวจ
- BADGE-02 ↔ JOB-07 ↔ LOG-04
- หลักฐานตัวอย่างข้อค้นพบ
- ZONE-P / HOST-L → หลักฐาน · รอทบทวน
โรงงานระบุพื้นที่ผลิตและระบบที่ใช้ปรับแต่งข้อมูลบัตร
ผู้ประเมินตรวจการควบคุมกายภาพและตรรกะตามขอบเขตที่ตกลงแยกกัน
เจ้าของกระบวนการเห็นช่องว่างและหลักฐานที่ต้องเสริมในแต่ละขอบเขต
PCI DSS QSA — ตรวจประเมินมาตรฐานความปลอดภัยข้อมูลบัตรชำระเงิน
ตรวจประเมินตาม Payment Card Industry Data Security Standard โดย Qualified Security Assessor (QSA) ตั้งแต่กำหนดขอบเขตระบบที่เกี่ยวข้องกับข้อมูลผู้ถือบัตร ตรวจสอบมาตรการและหลักฐาน จนถึงจัดทำรายงาน เช่น Report on Compliance (ROC) และ Attestation of Compliance (AOC) ตามรูปแบบการตรวจประเมินที่เกี่ยวข้อง
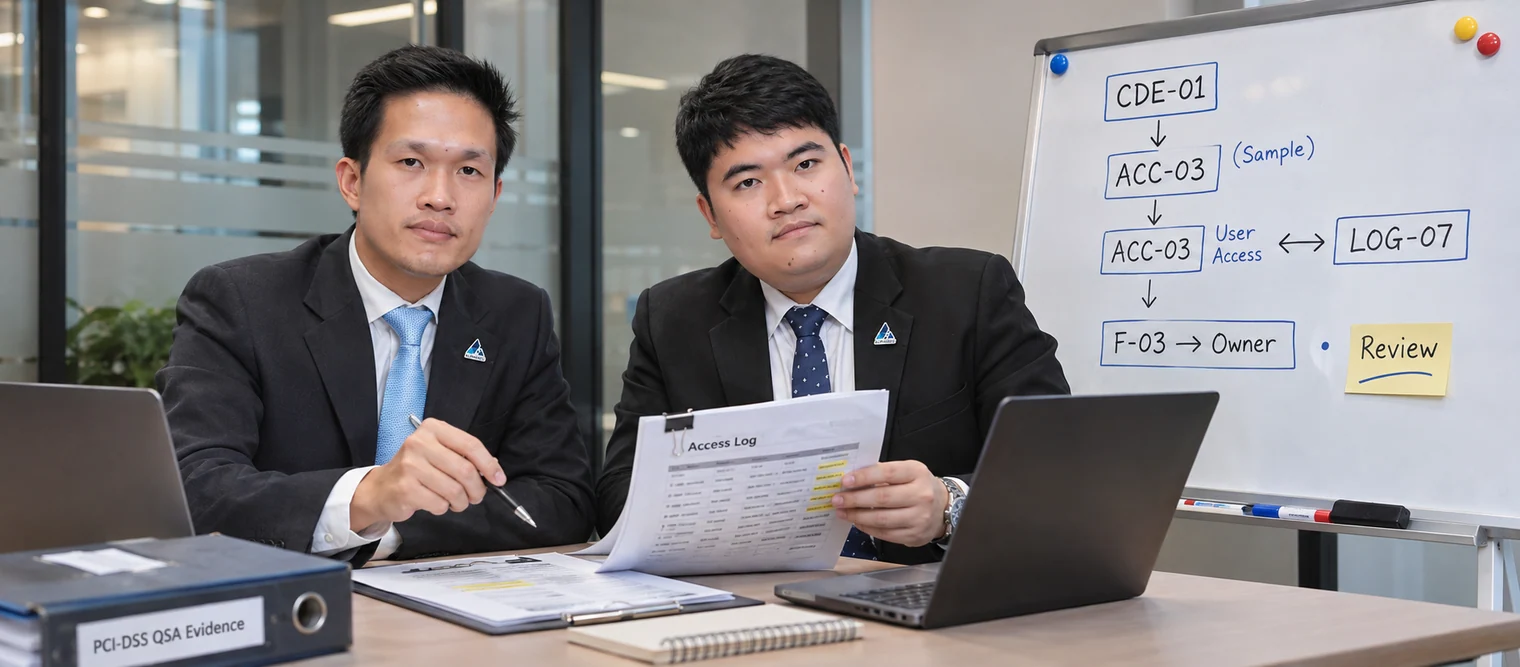
หลักฐานยืนยันได้หรือไม่ว่ามาตรการทำงานตลอดช่วงประเมิน? - หลักฐานตัวอย่างขอบเขตที่ตรวจ
- CDE-01 · ตัวอย่าง ACC-03
- หลักฐานตัวอย่างหลักฐานที่ตรวจ
- ACC-03 · สิทธิ์ผู้ใช้ ↔ LOG-07
- หลักฐานตัวอย่างข้อค้นพบ
- F-03 → เจ้าของระบบ · รอทบทวน
กิจการระบุสภาพแวดล้อมข้อมูลบัตรและช่วงเวลาประเมิน
QSA เทียบหลักฐาน สัมภาษณ์ และทดสอบตัวอย่างตามข้อกำหนดที่เกี่ยวข้อง
กิจการได้ข้อค้นพบและเอกสารผลประเมินตามขอบเขตและผลที่ตรวจจริง
PCI 3DS QSA / 3DS Assessor — ตรวจประเมินความปลอดภัยระบบยืนยันตัวตน 3-D Secure
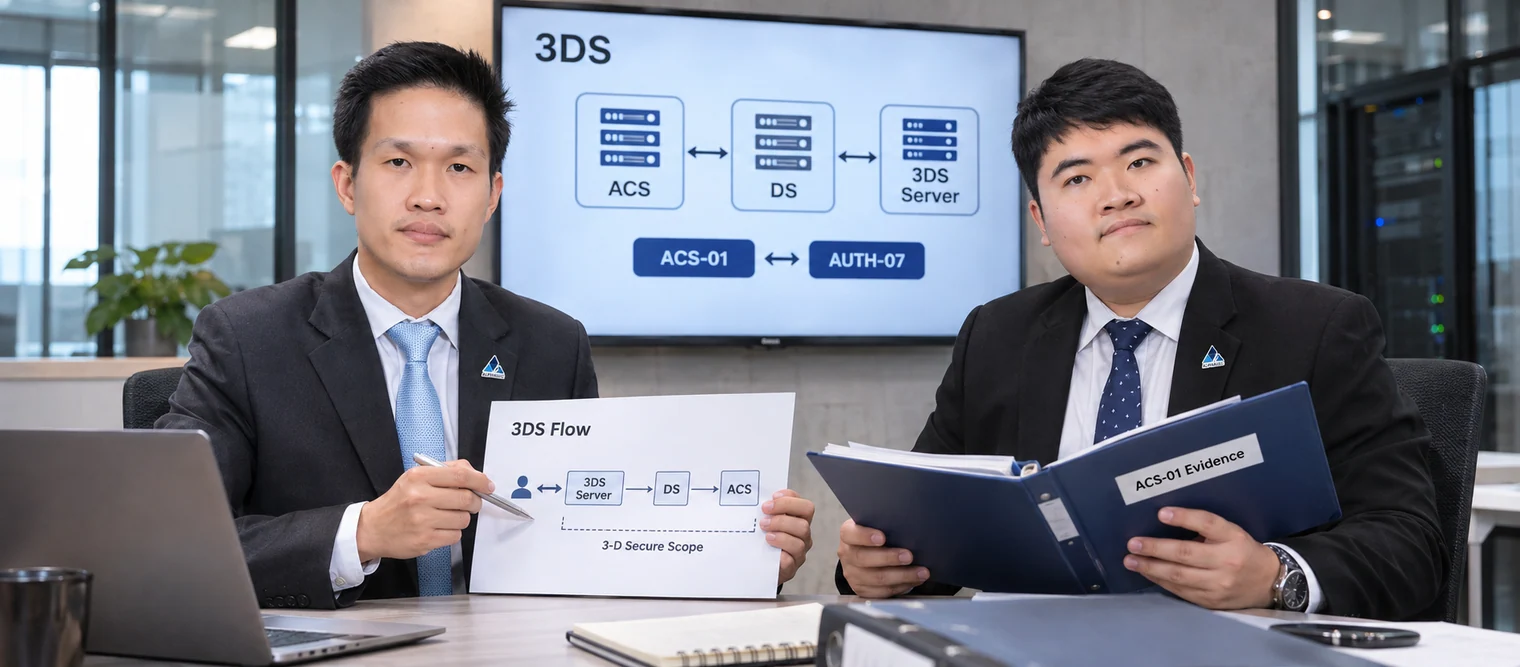
ตรวจประเมินตาม PCI 3DS Core สำหรับสภาพแวดล้อมยืนยันตัวตน EMV 3-D Secure โดย 3DS Assessor ครอบคลุม Access Control Server (ACS), Directory Server (DS) และ 3DS Server ตามขอบเขตที่เกี่ยวข้อง รวมถึงการควบคุมสิทธิ์ การปกป้องข้อมูล และการเฝ้าระวังความปลอดภัย
องค์ประกอบใดอยู่ในขอบเขตการประเมิน 3-D Secure? - หลักฐานตัวอย่างขอบเขตที่ตรวจ
- 3DS · ACS / DS / 3DS Server
- หลักฐานตัวอย่างมาตรการที่ตรวจ
- ACS-01 ↔ AUTH-07 · หลักฐาน
- หลักฐานตัวอย่างผลลัพธ์ในตัวอย่าง
- ACS-01 → ข้อค้นพบ → เจ้าของระบบ
ผู้ให้บริการระบุบทบาทของระบบยืนยันตัวตนในธุรกรรมออนไลน์
ทีมตรวจองค์ประกอบและหลักฐานการควบคุมที่เกี่ยวข้องกับบทบาทนั้น
ผู้ให้บริการได้ขอบเขตและผลการประเมินที่โยงกลับไปยังองค์ประกอบที่ตรวจ
PCI P2PE QSA — ตรวจประเมินการเข้ารหัสข้อมูลการชำระเงินแบบจุดต่อจุด
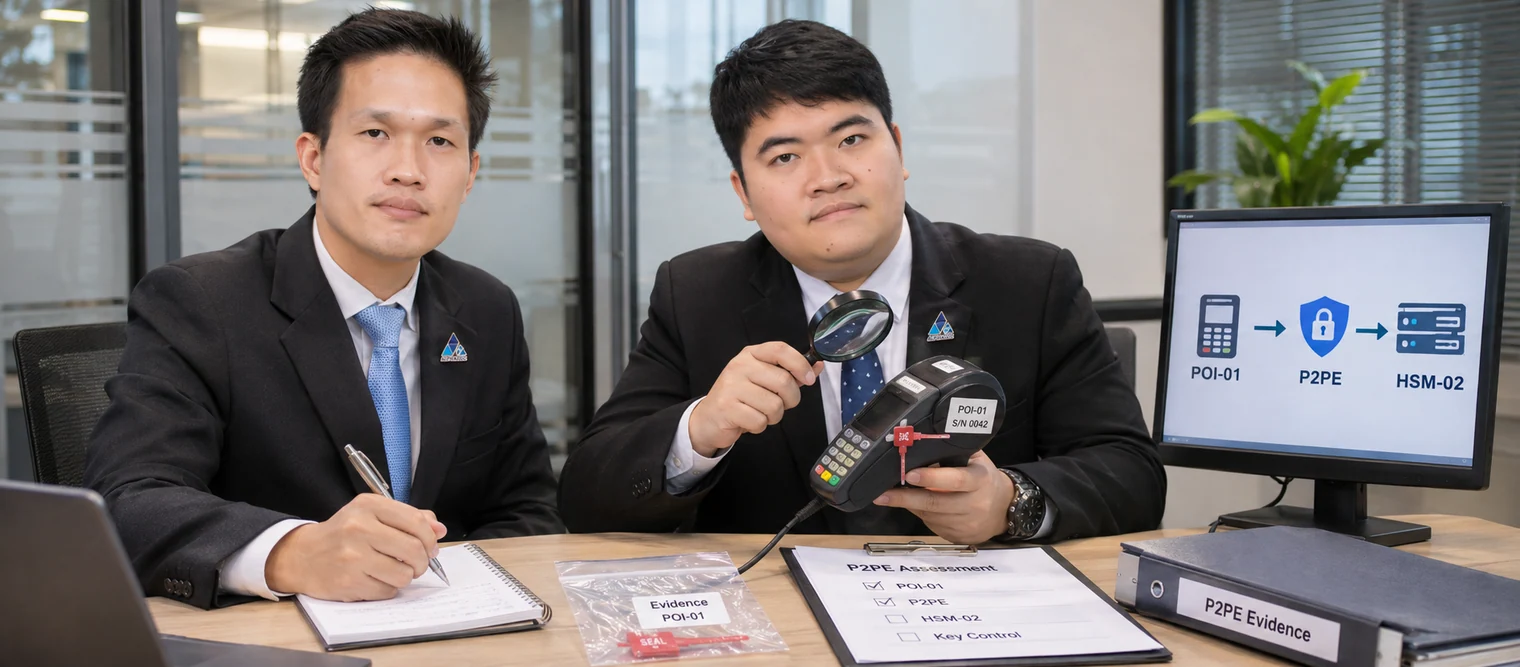
ตรวจประเมิน Point-to-Point Encryption (P2PE) สำหรับโซลูชัน องค์ประกอบ และแอปพลิเคชันการชำระเงินตามขอบเขตที่เกี่ยวข้อง ตรวจสอบการปกป้องข้อมูลตั้งแต่จุดรับข้อมูลจนถึงสภาพแวดล้อมถอดรหัสที่ปลอดภัย รวมถึงการจัดการกุญแจเข้ารหัส อุปกรณ์ และกระบวนการปฏิบัติงาน
ข้อมูลการชำระเงินได้รับการปกป้องจากเครื่องรับบัตรถึงจุดถอดรหัสอย่างไร? - หลักฐานตัวอย่างเส้นทางข้อมูล
- POI-01 → P2PE → HSM-02
- หลักฐานตัวอย่างหลักฐานที่ตรวจ
- POI-01 · S/N 0042 ↔ การควบคุมกุญแจ
- หลักฐานตัวอย่างงานติดตาม
- POI-01 / HSM-02 · รอทบทวน
ผู้ให้บริการระบุอุปกรณ์รับข้อมูล ส่วนประกอบ และสภาพแวดล้อมถอดรหัส
ทีมตามเส้นทางข้อมูล ตรวจการจัดการอุปกรณ์และหลักฐานการจัดการกุญแจตามขอบเขต
ลูกค้าเห็นจุดควบคุมที่ตรวจแล้วและรายการที่ต้องแก้ก่อนขั้นตอนประเมินถัดไป
จะกำหนดขอบเขต PCI DSS ก่อนคุยกับผู้ประเมินได้อย่างไร?
วาดเส้นทางข้อมูลบัตรตั้งแต่หน้ารับชำระจนถึงผู้ประมวลผล แล้วระบุว่าระบบใดเก็บ ประมวลผล ส่งข้อมูล หรือมีผลต่อความปลอดภัยของการรับชำระ ให้เจ้าของระบบและผู้ให้บริการภายนอกช่วยยืนยันแผนผัง
ข้อมูลที่ควรเตรียมสำหรับ PCI DSS| สถานการณ์ | สิ่งที่ควรเตรียม |
|---|
| รับชำระผ่านผู้ให้บริการภายนอก | เตรียมรูปแบบการเชื่อมต่อ ข้อตกลงความรับผิดชอบ และหลักฐานจากผู้ให้บริการ |
|---|
| มีระบบรับข้อมูลบัตรเอง | เตรียมแผนผังเครือข่าย รายการระบบ และผู้ที่เข้าถึงข้อมูล |
|---|
เลือกแบบ SAQ จากชื่อธุรกิจได้เลยไหม?
ต้องเทียบเงื่อนไขของแบบประเมินกับช่องทางและวิธีรับบัตรจริง และยืนยันข้อกำหนดการส่งผลกับธนาคารผู้รับบัตรหรือผู้รับผลประเมิน
อ่านเพิ่มเติมจาก PCI Security Standards Council — เอกสาร PCI DSS และ SAQ หรือดูบริการPenetration Testingของ ALPHASEC
คำถามที่พบบ่อย
ALPHASEC ประเมิน PCI DSS ในฐานะ QSA ได้หรือไม่
ALPHASEC ให้บริการกำหนดขอบเขต เตรียมความพร้อม และประเมินโดย QSA สำหรับร้านค้าและผู้ให้บริการ พร้อมรายงาน ROC/AOC หรือช่วยทำ SAQ ตามกรณี
ต้องทำ ROC หรือ SAQ
ขึ้นกับระดับของร้านค้าหรือผู้ให้บริการ ช่องทางการชำระเงิน และข้อกำหนดของธนาคารผู้รับบัตรหรือแบรนด์บัตร เราจะยืนยันเส้นทางการประเมินในขั้นตอนกำหนดขอบเขต
ลดขอบเขต PCI DSS ได้อย่างไร
เราจัดทำแผนผังการไหลของข้อมูลบัตร ช่องทางการชำระเงิน และผู้ให้บริการภายนอก เพื่อกำหนด cardholder data environment และหาจุดที่ลดขอบเขตได้
LET’S UNDERSTAND YOUR NEEDS
เล่าโจทย์ของคุณ
ให้เราช่วยประเมิน
ตอบคำถามตามบริการที่สนใจ ตรวจทานสรุปความต้องการ แล้วส่งให้ทีมงานติดต่อกลับ
กรุณาระบุข้อมูลโดยสรุป ไม่ต้องแนบรหัสผ่าน ข้อมูลบัตร หรือหลักฐานระบบที่เป็นความลับ
อ่านประกาศความเป็นส่วนตัว
กรณีเร่งด่วน ติดต่อ 091 003 4852
พูดคุยความต้องการกับทีม ALPHASEC โดยตรง
ติดต่อทีม ALPHASECบริการที่เกี่ยวข้อง
Governance, Risk & Compliance
สำรวจการใช้งานการเข้ารหัส ประเมินความเสี่ยงด้านควอนตัม และวางแผนย้ายสู่อัลกอริทึม Post-Quantum อย่างเป็นขั้นตอน
Governance, Risk & Compliance
วางระบบบริหารความมั่นคงปลอดภัยสารสนเทศที่เชื่อมกับการทำงานจริง ตั้งแต่บริบทองค์กรจนถึงการปรับปรุงต่อเนื่อง
Governance, Risk & Compliance
สนับสนุนการประเมินช่องว่างและวางระบบกำกับดูแลด้านเทคโนโลยีสารสนเทศให้เหมาะกับธุรกิจประกันภัย
Governance, Risk & Compliance
สอบทานกระบวนการและมาตรการควบคุมของระบบกรมธรรม์อิเล็กทรอนิกส์ตามขอบเขตที่ตกลง