
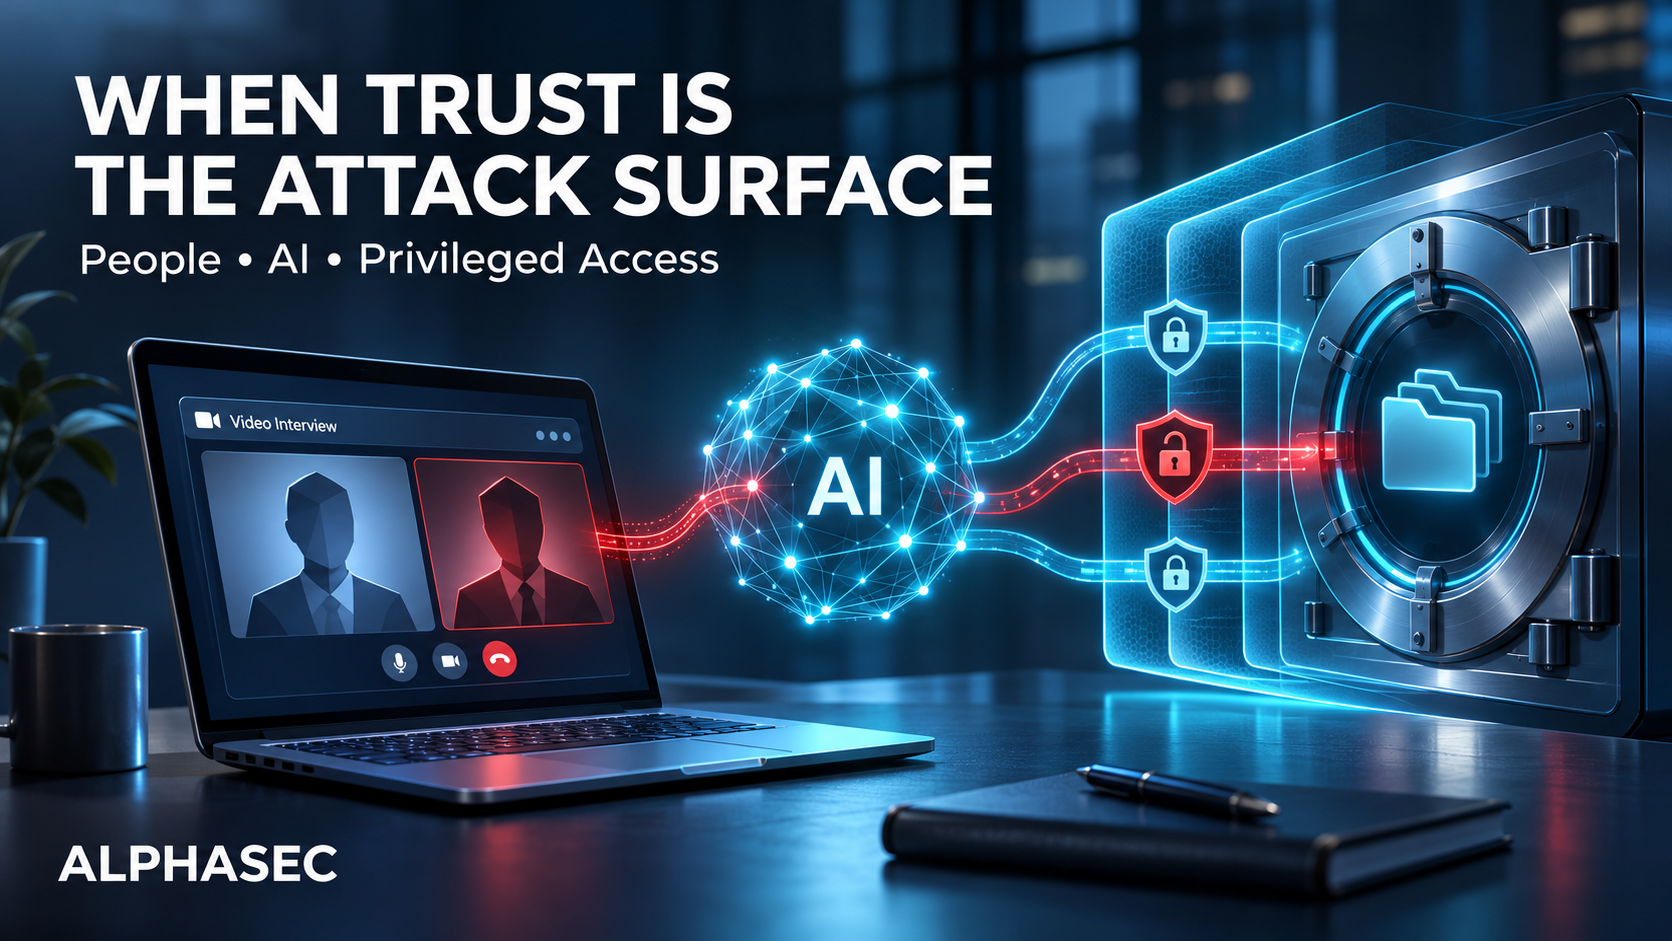
4 พฤศจิกายน 2569 — Binance ถูกแฮ็ก เป็นประเด็นหลักของข่าวเช้านี้ ALPHASEC ตรวจแหล่งต้นทางของทั้งสามข่าว แล้วแยกข้อเท็จจริงออกจากการวิเคราะห์ เพื่อให้ผู้บริหารและทีมความปลอดภัยนำไปใช้ได้อย่างเหมาะสม
รายงาน Binance ระบุอะไร
รายงานเบื้องต้นวันที่ 3 พฤศจิกายนระบุว่า เหตุวันที่ 29 ตุลาคมกระทบสินทรัพย์ประมาณ 6.34 พันล้านดอลลาร์สหรัฐ และอายัดหรือสกัดไว้ได้ราว 2.85 พันล้านดอลลาร์ ซึ่งยังไม่ใช่ยอดกู้คืนสำเร็จทั้งหมด การสอบสวนยังดำเนินอยู่ [1]
เส้นทางโจมตีที่บริษัทเปิดเผยเริ่มจากซอฟต์แวร์นักพัฒนาถูกดัดแปลงในเดือนมิถุนายน ต่อด้วยการสัมภาษณ์งานปลอมในเดือนกันยายน วันที่ 20 ตุลาคม ผู้โจมตีใช้เครื่องที่ยึดได้และเครื่องมือ AI ภายในเพื่อเข้าถึงวิศวกรรายอื่น ก่อนใช้สิทธิ์ที่ขโมยมาเข้าถึงบริการลงนามธุรกรรม Wallet [1]
อีกจุดสำคัญคือ การหยุดถอนเงินไม่ได้เพิกถอนสิทธิ์บนบล็อกเชนโดยอัตโนมัติ บริษัทระบุว่าการมอบสิทธิ์ผ่าน EIP-7702 ทำให้ต้องดำเนินการเพิกถอนเพิ่มเติม รายละเอียดนี้เป็นคำอธิบายเบื้องต้นของบริษัทที่ยังต้องผ่านการตรวจทานอิสระ [1]
Reuters รายงานเหตุและคำชี้แจงดังกล่าวด้วย แต่การมีรายงานข่าวหลายแห่งไม่ได้ทำให้ทุกข้อค้นพบทางเทคนิคกลายเป็นผลสอบสวนอิสระ [2]
มุมมอง ALPHASEC: ตรวจเส้นทางจากพนักงานไปถึงระบบสำคัญ
ข้อเสนอแนะต่อไปนี้เป็นการวิเคราะห์ของ ALPHASEC จากเหตุการณ์ องค์กรควรทดสอบว่า หากเครื่องทำงานหนึ่งเครื่องหรือบัญชีหนึ่งบัญชีถูกยึด ผู้โจมตีจะเข้าถึงอะไรต่อได้ และทีมจะตัดสิทธิ์ได้ครบเพียงใด โดยเฉพาะธนาคาร ผู้ให้บริการชำระเงิน ตลาดสินทรัพย์ดิจิทัล และองค์กรที่ใช้ AI เชื่อมระบบภายใน
| สิ่งที่ควรตรวจ | แนวทางปฏิบัติและหลักฐานที่ควรขอ |
|---|---|
| กระบวนการรับสมัครและทดสอบโค้ด | ให้พนักงานยืนยันผู้ติดต่อผ่านช่องทางบริษัท และรันงานทดสอบจากภายนอกในสภาพแวดล้อมแยกที่ไม่มีข้อมูลหรือสิทธิ์ขององค์กร |
| เครื่องมือ AI และตัวเชื่อมต่อ | ทำบัญชีระบบที่ AI เข้าถึงได้ จำกัดสิทธิ์ตามงานจริง แยกบัญชีบริการ และบันทึกการเรียกใช้เครื่องมือ การอนุมัติ และการเปลี่ยนสิทธิ์ |
| สิทธิ์ DevOps และความลับของระบบ | ทบทวน deployment token และ service account ใช้สิทธิ์ชั่วคราวเมื่อเหมาะสม จัดเก็บความลับในระบบควบคุม และตรวจว่าบัญชีเดียวอนุมัติการเปลี่ยนแปลงสำคัญได้หรือไม่ |
| การตรวจจับพฤติกรรมผิดปกติ | เชื่อมเหตุจาก Endpoint, Identity, Cloud และ CI/CD เพื่อตรวจการรันโค้ด การสร้างโทเคน และการเข้าถึงระบบที่ผิดจากหน้าที่ปกติ พร้อมกำหนดผู้รับผิดชอบแจ้งเตือน |
| การระงับเหตุและเพิกถอนสิทธิ์ | ซ้อมตัด session, token, service account และสิทธิ์ที่มอบให้ระบบภายนอก สำหรับธุรกิจสินทรัพย์ดิจิทัลให้รวมสิทธิ์บนบล็อกเชนในแผนด้วย |
| ความพร้อมของผู้บริหาร | ทำ Tabletop Exercise ที่บังคับให้ตัดสินใจเรื่องหยุดบริการ รักษาหลักฐาน สื่อสารลูกค้า และกู้ระบบ พร้อมวัดเวลาตัดสิทธิ์และเวลาคืนบริการ |
การมี AI ในเส้นทางโจมตีทำให้องค์กรต้องตรวจสิทธิ์และการเชื่อมต่อของ AI อย่างจริงจัง อย่างไรก็ตาม รายงานสาธารณะยังไม่อธิบายรายละเอียดของเครื่องมือภายในเพียงพอที่จะสรุปว่าเกิด Prompt Injection หรือว่า AI ดำเนินการโจมตีเอง
ข่าวที่สอง: CFTC เปิดทาง Equity Perps พร้อมข้อพิพาททางกฎหมาย
ประกาศ CFTC วันที่ 3 พฤศจิกายนระบุว่า สัญญา Perpetual Futures อ้างอิงหุ้นรายตัวสามารถเริ่มซื้อขายในตลาดที่จดทะเบียนกับ CFTC และมีสถานะ notice-registered national securities exchange กับ SEC เพื่อซื้อขาย security futures products ด้วย เงื่อนไขส่วน SEC จึงควรปรากฏในการสรุปข่าว [3]
Cboe ยืนยันเข้าร่วมการดำเนินคดีของ Capital Markets Alliance ซึ่งมี Citadel Securities และ Healthy Markets Association ร่วมอยู่ด้วย โดยคัดค้านแนวทางกำกับดูแลดังกล่าวและอ้างประเด็นการคุ้มครองผู้ลงทุน ข้อกล่าวอ้างเหล่านี้เป็นจุดยืนของผู้ฟ้อง ยังไม่ใช่ข้อยุติของศาล [4]
ข้อพิจารณาสำหรับองค์กร: ก่อนเพิ่มผลิตภัณฑ์ใหม่ ฝ่ายกฎหมาย กำกับดูแล เทคโนโลยี และความเสี่ยงควรประเมินร่วมกัน ทั้งขอบเขตใบอนุญาต สิทธิ์ผู้ใช้งาน การคำนวณหลักประกัน และความพร้อมเมื่อระบบขัดข้อง
ข่าวที่สาม: จีนเพิ่มเงินสำรองเงินฝากสกุลต่างประเทศ
Xinhua รายงานประกาศของธนาคารกลางจีนว่า จะเพิ่มอัตราเงินสำรองสำหรับเงินฝากเงินตราต่างประเทศจาก 4% เป็น 6% มีผลวันที่ 15 พฤศจิกายน 2569 ส่วนตัวเลขประมาณ 24,000 ล้านดอลลาร์ เป็นผลคำนวณของ Reuters จากข้อมูลเงินฝากทางการ [5] [6]
มาตรการนี้เกี่ยวกับสภาพคล่องเงินตราต่างประเทศของสถาบันการเงิน การนำไปตีความผลต่อคริปโตหรือราคาสินทรัพย์ต้องพิจารณาปัจจัยอื่นร่วมด้วย ข่าวนี้จึงเป็นบริบทด้านตลาดและการบริหารสภาพคล่อง ไม่ใช่หลักฐานของเหตุไซเบอร์เพิ่มเติม
สิ่งที่ควรเริ่มทำในองค์กร
ให้ทีมร่วมกันเลือกหนึ่งระบบสำคัญ แล้วไล่เส้นทางจากเครื่องพนักงาน บัญชีผู้ใช้ ตัวเชื่อมต่อ AI และบัญชีบริการไปถึงระบบนั้น พร้อมทดลองเพิกถอนสิทธิ์ในสภาพแวดล้อมที่ปลอดภัย ผลที่ต้องได้คือรายชื่อเจ้าของสิทธิ์ ช่องว่างการตรวจจับ และรายการแก้ไขที่มีผู้รับผิดชอบชัดเจน
ALPHASEC สนับสนุนองค์กรในการประเมิน AI Governance และความเสี่ยงของการเชื่อมต่อระบบ วางแนวทาง MDR เตรียม Incident Response และฝึก Tabletop Exercise ให้สอดคล้องกับการดำเนินธุรกิจ ติดต่อ ALPHASEC
แหล่งอ้างอิงที่ตรวจสอบ
- Binance — Initial Findings and Response Update, 3 November 2026
- Reuters — Binance hackers used fake job interview in $6.3 billion attack, 3 November 2026
- CFTC — Chairman Selig Releases Statement on Equity Perpetual Futures, 3 November 2026
- Cboe — Capital Markets Alliance legal challenge, 3 November 2026
- Xinhua — ประกาศเพิ่มอัตราสำรองเงินฝากเงินตราต่างประเทศของ PBOC, 3 November 2026
- Reuters — China to raise FX reserve requirement to slow yuan’s rally, 3 November 2026
ตรวจสอบข้อมูล ณ 4 พฤศจิกายน 2569 ภาพปกเป็นภาพแนวคิดที่จัดทำด้วย AI ส่วนการวิเคราะห์และข้อเสนอแนะเรียบเรียงโดย ALPHASEC